
Ubuntu CRaC Java Yamaları: Runtime ile Checkpoint’i Birlikte Değerlendirin
Ubuntu’nun OpenJDK 17 ve 21 CRaC güvenlik duyuruları, kurulu paket kadar yeniden kullanılan çalışma durumunu da gündeme getiriyor. Doğru runtime’ı bulmayı, yeni checkpoint üretimini ve yeniden başlatma sonrası kontrolleri ele alıyorum.
Java uygulamasının daha hızlı başlaması için çalışma durumunu checkpoint olarak saklıyorsanız, güvenlik güncellemesini yalnızca kurulu JDK paketinde aramak eksik kalabilir. Ubuntu’nun 20 Kasım 2026’da yayımladığı CRaC paket duyuruları, çalışma zamanı ile yeniden kullanılan uygulama durumunu birlikte değerlendirmeyi gerektiriyor.
Burada söz konusu olan paketler OpenJDK 17 CRaC ve OpenJDK 21 CRaC. Duyuruların kapsamını bütün Java dağıtımlarına veya her standart OpenJDK kurulumuna otomatik olarak genişletmeyin. Paket adı, Ubuntu sürümü ve uygulamanın gerçekten kullandığı runtime birlikte eşleşmeli.
Resmî duyurular ne söylüyor?
USN-9178-1, Ubuntu 26.04 ve 26.10 üzerindeki OpenJDK 17 CRaC paketlerini ele alıyor. JIT derleyicisiyle ilişkili CVE-2026-114938 dahil çeşitli sorunlar listeleniyor; uygun koşullarda hizmet kesintisi veya kod çalıştırma gibi etkiler belirtiliyor. Düzeltme hattı 17.0.21.1+2.
USN-9179-1, aynı Ubuntu sürümleri için OpenJDK 21 CRaC düzeltmelerini içeriyor; düzeltme hattı 21.0.13.1+2. Tam paket son eki dağıtıma göre değişiyor: örneğin 26.04 paketinde -0ubuntu1~26.04.1 bulunuyor. Kurulu paketi yalnızca kısa Java numarasıyla karşılaştırmayın.
Her iki duyuru da güncelleme sonrasında çalışan Java uygulamalarının yeniden başlatılması gerektiğini söylüyor. Diske yeni dosya yerleşmesi ile bellekte çalışan eski sürecin değişmesi aynı şey değil.
CRaC kullandığınızı nereden anlarsınız?
Önce uygulamanın nasıl başlatıldığını inceleyin. Servis dosyası, container imajı ve dağıtım betiği, terminaldeki varsayılan Java’dan daha açıklayıcı olabilir. Aşağıdaki kontroller Ubuntu üzerinde başlangıç envanteri içindir:
java -version
command -v java
dpkg-query -W 'openjdk-*-crac*'
Son komut eşleşen paket yoksa uyarı verebilir. Bu, container içinde veya farklı bir sağlayıcıdan gelen Java’nın bulunmadığını kanıtlamaz. Paket yöneticisi yalnızca kendi bildiği kurulumu görür. Uygulama özel bir dizindeki Java’yı çalıştırıyorsa o yolun sürümünü ayrıca kontrol edin.
Eski checkpoint neden ayrı bir bakım konusu?
Checkpoint/restore yaklaşımında uygulamanın belirli bir çalışma durumu saklanır ve daha sonra geri yüklenir. Paket güncellemesinin eldeki bütün checkpoint dosyalarını da kendiliğinden güvenli hâle getirdiğini varsaymak doğru bir operasyon yaklaşımı değildir.
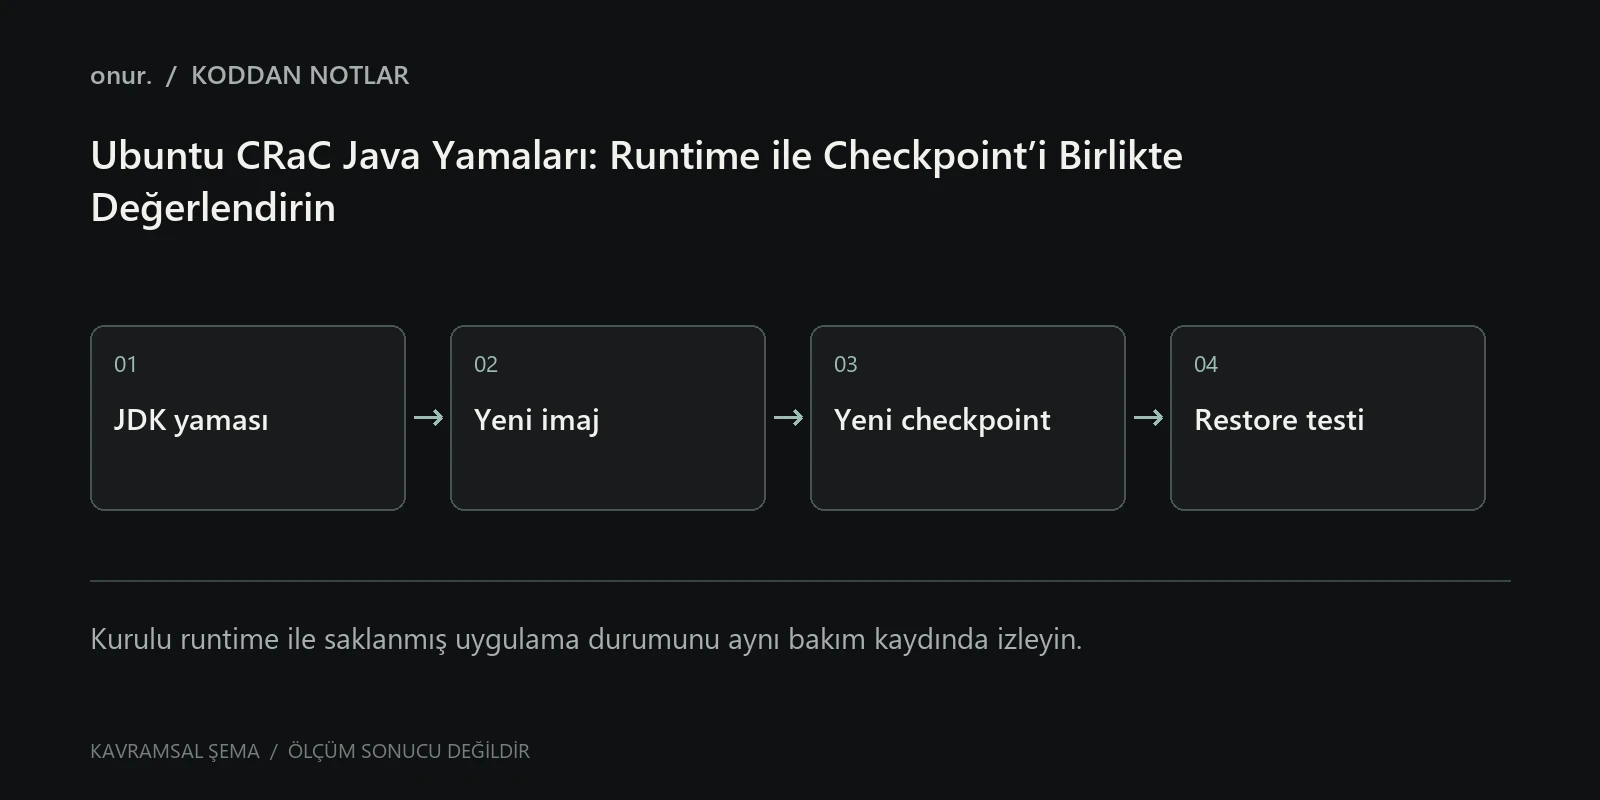
Buradan çıkan benim bakım önerim, güncellenmiş çalışma zamanı ve uygulama bileşimiyle yeni checkpoint üretmek, ardından onu test ortamında geri yükleyerek doğrulamaktır. Bu, Ubuntu duyurularında bütün CRaC kurulumları için verilmiş tek bir komut değildir; kullandığınız dağıtımın uyumluluk kurallarıyla birlikte uygulanmalıdır.
Örneğin yeni container imajını yayımlayıp eski checkpoint’i aynı volume’dan geri yüklemek, bakım kaydını belirsizleştirir. İmaj, JDK ve checkpoint sürümlerini aynı yayın kimliğiyle ilişkilendirmek hangi kombinasyonun gerçekten çalıştığını takip etmeyi kolaylaştırır.
Yeniden başlatma testini iş akışına bağlayın
Geri yüklenen uygulamanın ana sayfasının açılması başlangıçtır. Veritabanı bağlantısı, zamanlayıcılar, kuyruk tüketimi ve harici servis erişimi de kontrol edilmeli. Başlangıç durumunda tutulmuş bir kaynak ile yeniden kurulması gereken bir bağlantı farklı davranabilir.
Ben test kaydında şu sorulara cevap ararım: Hangi JDK binary’si kullanıldı? Hangi imajdan checkpoint üretildi? Hangi yapılandırmayla geri yüklendi? Bağlantılar ve arka plan işlerindeki sonuç neydi? Bir sonraki güvenlik duyurusunda yeniden araştırmaya başlamamak için bu küçük kayıt çok değerlidir.
Günlükleri incelerken yalnızca başarılı başlangıç mesajını aramayın. Tekrar eden bağlantı hataları, iki kez başlayan zamanlanmış işler veya beklenmedik yeniden denemeler, kullanıcı isteği başarılı görünürken de oluşabilir. Bunlar bu yamaya özgü garanti edilen hatalar değil; checkpoint kullanan bir dağıtımın regresyon testine eklemeyi önerdiğim durumlardır.
Performans ile güvenliği nasıl birlikte ölçmeli?
Yeni runtime’ın açılış süresini önceki ölçümle aynı ortamda karşılaştırın. Önbellek durumu, veri seti ve kaynak sınırları farklıysa iki süreyi doğrudan kıyaslamayın. Güvenlik yaması hakkında duyuruda belirtilmeyen bir hız artışı veya düşüşü varsaymak yerine kendi ölçümünüzü kaydedin.
Sunucu tarafındaki diğer bakım işleri için Ubuntu kernel güncelleme rehberi benzer bir ayrımı anlatıyor: kurulu dosya ile çalışan bileşen farklı bilgiler. CRaC kullanan Java sistemlerinde bu denkleme bir de saklanan çalışma durumu ekleniyor.
BİRLİKTE ÖĞRENELİM
Yorumlar
Henüz yorum yok. Düşünceni paylaşarak sohbeti başlatabilirsin.
Bir Yorum Bırak.
Katkılarını ve deneyimlerini duymak isterim. Yorumlar yayınlanmadan önce incelenir.