
Nginx Güvenlik Güncellemeleri: Proxy Koruması ve Yama Kontrolü
Nginx’in Kasım güvenlik duyurularını, Cloudflare proxy korumasının sınırlarını ve Ubuntu paketlerinin neden farklı numaralar taşıdığını inceliyorum. Doğru paketi ve gerçekten çalışan süreci kontrol etmek için uygulanabilir bir bakım akışı.
Nginx güvenlik güncellemesini değerlendirirken yalnızca sürüm numarasına bakmak yetmiyor. İnternete hangi servisiniz açık, trafiği nerede sonlandırıyorsunuz ve güncel dosyayı gerçekten hangi süreç çalıştırıyor? Kasım 2026 duyurularının pratik karşılığı bu üç soruda yatıyor.
18 Kasım’da açıklanan açıkların ardından Cloudflare, 20 Kasım’da nginx2root grubunun kendi proxy altyapısıyla ilişkisini anlattı. Aynı gün Ubuntu da farklı Nginx sorunları için USN-9182-1 duyurusunu yayımladı. Bunları tek bir açık veya her kuruluma uygulanabilen tek bir yama listesi gibi okumamak gerekiyor.
Hangi bileşenler etkileniyor?
Nginx’in güvenlik listesinde HTTP/2 akış kontrolü, HTTP/2 ve HTTP/3 bağlantı işleme, DNS resolver ve posta proxy’siyle ilişkili bellek güvenliği sorunları bulunuyor. Örneğin CVE-2026-123007 HTTP/2 akış kontrolünü; CVE-2026-123634 resolver bileşenini ilgilendiriyor. Bu gruptaki düzeltmeler upstream 1.30.7 ve 1.31.9 hatlarında yer alıyor. Etkilenen alt sürüm aralıkları bileşene göre değişiyor.
Bu nedenle “Nginx kullanıyorum, bütün açıklar bende çalışır” sonucu da “HTTP/3 kapalı, hiçbir riskim yok” sonucu da doğru bir envanter değil. Önce etkin modülleri, dinlenen portları ve paket kaynağını belirleyin.
Ubuntu/Debian ailesinde aşağıdaki komutlar salt okunur bir başlangıç sağlar:
nginx -v
nginx -V
dpkg-query -W nginx nginx-core nginx-full
apt-cache policy nginx
Bazı paketler kurulu değilse dpkg-query uyarı verebilir. Bu, tek başına arıza değildir. Komut satırı dokümanı, -V çıktısının derleme seçeneklerini de verdiğini açıklıyor. Tam yapılandırmayı döken nginx -T çıktısını ise gelişigüzel paylaşmayın; iç adresler ve hassas ayarlar içerebilir.
Cloudflare arkasında olmak neyi değiştiriyor?
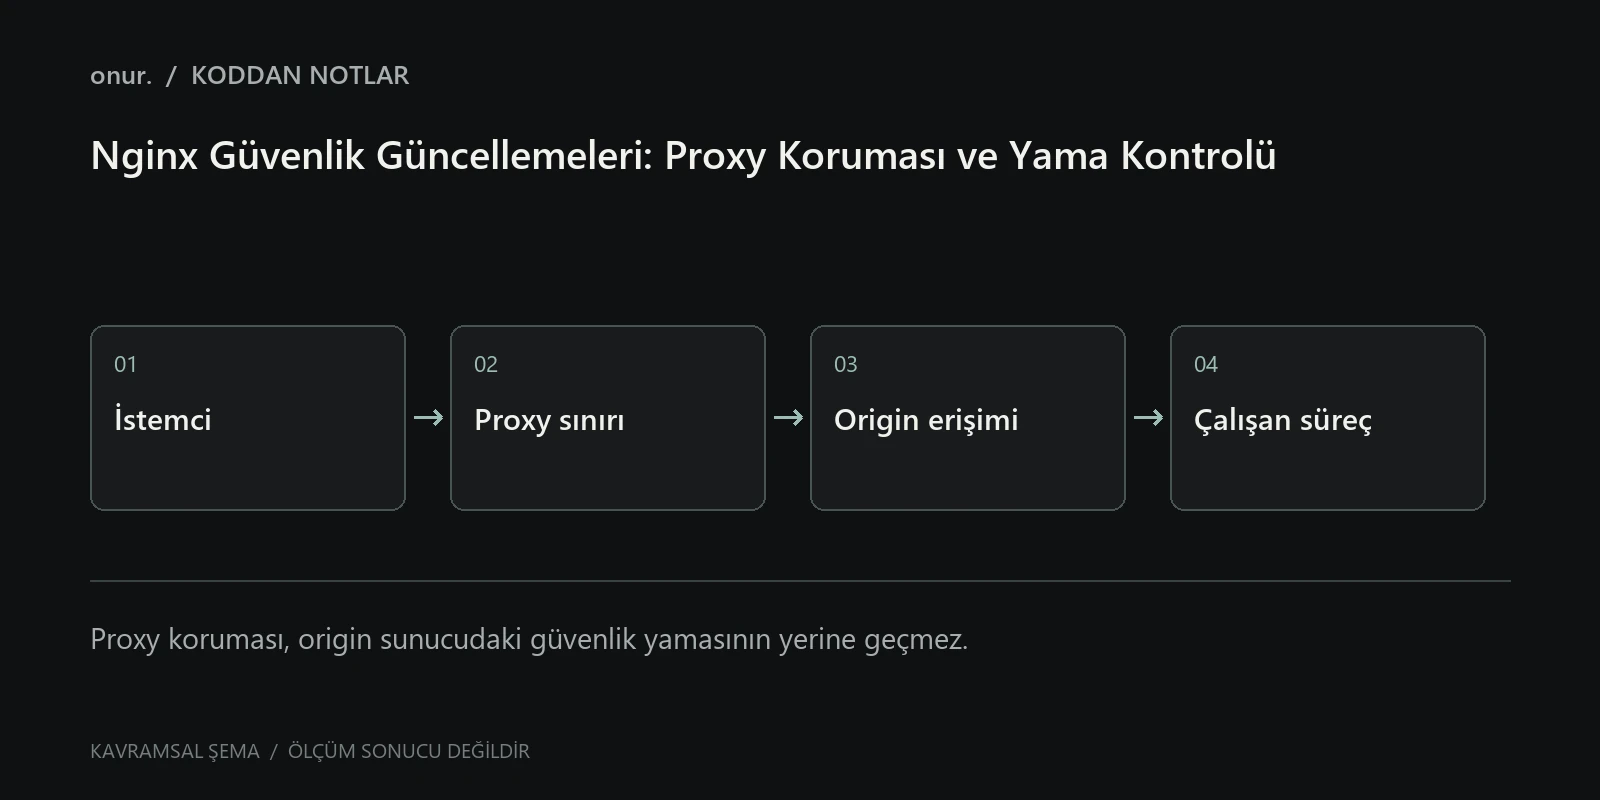
Cloudflare’in teknik açıklamasına göre HTTP proxy’si istemci bağlantısını sonlandırıp origin’e ayrı bir bağlantı kuruyor. Bu, istemcinin belirli HTTP/2 ve HTTP/3 protokol saldırılarını doğrudan origin’e taşımasını engelleyebiliyor. Ancak açıklamadaki koruma koşulu önemli: origin’e proxy’yi atlayarak erişilememeli.
DNS kaydında turuncu bulut görmek tek başına bu koşulu kanıtlamaz. Açık origin IP’si, farklı bir hostname veya ayrı posta portu başka bir erişim yolu oluşturabilir. HTTP proxy korumasını posta proxy’sine veya bütün resolver senaryolarına genellemek doğru değil. Sağlayıcının kendisi de yamayı ve çalışan süreçlerin yeniden başlatılmasını öneriyor.
Ben böyle bir kontrolde önce istek yolunu çizerim: hangi hostname hangi port üzerinden hangi servise gidiyor? Sonra her yol için ayrı karar veririm. Bu yaklaşım, “WAF açık” bilgisini gerçek saldırı yüzeyiyle ilişkilendirir.
Ubuntu paketinin numarası neden daha eski görünebilir?
USN-9182-1, CVE-2026-125283, CVE-2026-123640 ve CVE-2026-118899 sorunlarını ele alıyor. Duyuruda Ubuntu 24.04 için 1.24.0-2ubuntu7.21, 22.04 için 1.18.0-6ubuntu14.24 düzeltme paketleri listeleniyor. Bunlar upstream sürümüne yükselmek yerine dağıtımın mevcut paketine düzeltme taşıdığı örnekler.
Bu üç CVE’nin duyurusunu nginx2root grubundaki bütün açıkların otomatik kanıtı saymayın. Paketinizin dağıtımını, sürümünü ve ilgili CVE kaydını birlikte kontrol edin. Farklı paket depolarını sırf sayı büyük görünsün diye karıştırmak, bakım işini daha belirsiz hâle getirir.
Bakımı nasıl doğrularım?
Önce yapılandırma kontrolü, geri yüklenebilir yedek ve bakım planı hazırlayın. Paket kaynağına uygun güncellemeden sonra, yalnızca konfigürasyon yenilemenin yeni binary’yi çalıştırdığını varsaymayın. Güncel süreçlerin devreye girdiğini servis yöneticisi ve süreç başlangıç zamanlarıyla doğrulayın.
Test listesine sadece ana sayfayı koymayın: dosya yükleme, büyük istek gövdesi, WebSocket, API ve varsa posta proxy’si ayrı akışlardır. Hata oranını ve gecikmeyi bakım öncesiyle karşılaştırın. Bir sorun çıkarsa Nginx–PHP-FPM bağlantı kontrolü hangi katmanı inceleyeceğinizi ayırmaya yardımcı olur.
Bu yazı saldırı denemesi önermez. Amaç, doğru paketi kurduğunuzu ve gerçek trafiği karşılayan sürecin yamalı olduğunu kanıtlayabilecek bir bakım kaydı oluşturmaktır.
BİRLİKTE ÖĞRENELİM
Yorumlar
Henüz yorum yok. Düşünceni paylaşarak sohbeti başlatabilirsin.
Bir Yorum Bırak.
Katkılarını ve deneyimlerini duymak isterim. Yorumlar yayınlanmadan önce incelenir.