
AWS STS GetScopedCredentials: Otomasyonlara Görev Kadar Yetki Vermek
AWS’nin yeni STS işlemi, mevcut geçici oturumu daha dar yetki ve süreyle alt görevlere aktarmayı sağlıyor. İzin kesişimini, örnek S3 politikasını, destek sınırlamalarını ve güvenli test yaklaşımını inceliyorum.
Bir otomasyonun yalnızca tek klasördeki raporu okuması gerekirken ona uygulamanın bütün AWS yetkilerini vermek kolay ama gereksiz derecede geniş bir çözümdür. AWS’nin 19 Kasım 2026’da duyurduğu STS GetScopedCredentials, mevcut geçici oturumdan daha dar yetkili kimlik bilgileri üretmek için yeni bir seçenek sunuyor.
Bu özellik özellikle görev çalıştıran servisler, yapay zekâ ajanları ve kısa süreli araç çağrıları için anlamlı. Ancak yeni bir kimlik doğrulama yöntemi veya sınırsız yetki üretme aracı değil. Başlangıçtaki oturumun izinlerini yalnızca daraltabiliyor.
Ne değişti?
AWS duyurusuna göre işlem, başka bir role geçmeden mevcut geçici oturumun yetkilerini veya süresini azaltabiliyor. Kimlik korunurken yetki sınırı daralıyor; aynı işlem zincir içinde tekrar kullanıldığında önceki kısıtlamalar kaldırılmıyor. Bölgesel STS uç noktası kullanılması gerekiyor; global uç nokta bu özellik için uygun değil.
Pratikte şu ayrımı yapabilirsiniz: ana servis birçok görevi yönetir, fakat belirli bir alt iş yalnızca ihtiyaç duyduğu kaynaklara erişir. Alt işte hata olması, ona verilmemiş bütün yetkilerin de otomatik olarak kullanılabileceği anlamına gelmez. Yine de bu mekanizma uygulama mantığı, ağ sınırları ve gizli bilgi yönetiminin yerine geçmez.
Yetki hesabı nasıl çalışıyor?
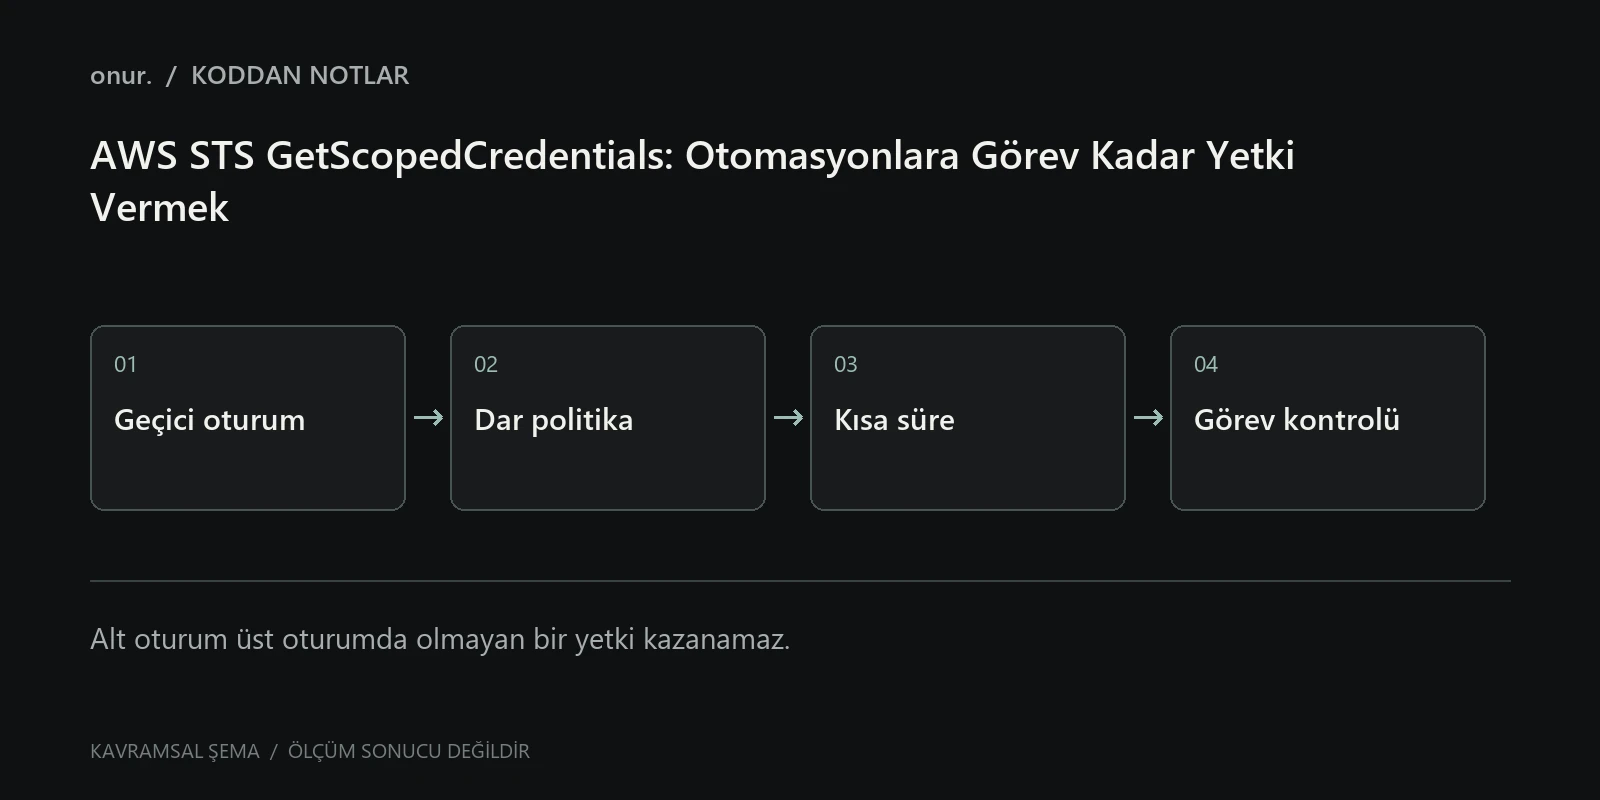
IAM açıklamasında etkili izinler; üst oturumun izinleri, önceki daraltmalar ve yeni politikanın kesişimi olarak tanımlanıyor. Üst oturumda olmayan izni alt politikaya yazarak elde edemezsiniz. Çağrıyı yapabilmek için sts:GetScopedCredentials izni de açıkça bulunmalı.
Kimlik ARN’sinin korunması, denetim tasarımında önemli. Alt görevi yalnızca farklı bir rol ARN’sinden ayırmayı beklemeyin. İş kimliği, kapsam açıklaması ve uygulama kaydı arasında ilişki kurun; erişim anahtarlarını veya oturum token’ını günlük dosyasına yazmayın.
Tek rapor klasörünü okumaya yönelik örnek
Aşağıdaki politika, örnek bir S3 bucket’ında yalnızca belirli anahtar önekindeki nesneleri okumayı hedefliyor. Bucket adı örnektir; üretimde kendi kaynağınızla değiştirmeniz gerekir.
{
  "Version": "2012-10-17",
  "Statement": [
    {
      "Effect": "Allow",
      "Action": "s3:GetObject",
      "Resource": "arn:aws:s3:::ornek-raporlar/exports/2026-11/*"
    }
  ]
}
Burada bucket listeleme veya nesne silme izni yok. Uygulamanız önce klasör listelemeye çalışıyorsa bu politika o davranışa yeterli olmayacaktır. Hata aldığınızda hemen s3:* eklemek yerine işin gerçekten hangi çağrıları yaptığını kontrol edin. Şifreli nesneler ve KMS kullanımı ayrıca değerlendirilmelidir.
API referansı, işlemin mevcut geçici kimlik bilgileriyle çağrıldığını ve yeni sürenin üst oturumun kalan ömrünü aşamayacağını açıklıyor. Uzun ömürlü IAM anahtarını doğrudan bu çağrının yerine koymak doğru değil.
Güncel AWS CLI belgesindeki komutu, gerçek çağrı yapmadan önce kurulu sürümünüzün tanıyıp tanımadığını kontrol edebilirsiniz:
aws --version
aws sts get-scoped-credentials help
Bu komutlar kimlik bilgisi üretmez. CLI referansında politika, süre ve kapsam açıklaması seçenekleri bulunuyor. Gerçek çağrının çıktısında gizli kimlik bilgileri olacağı için onu terminal kaydına, CI çıktısına veya repository’ye yazdırmayın.
Her AWS servisine aynı biçimde uygulanmıyor
IAM dokümanı MemoryDB, AWS Quick ve CloudSearch gibi desteklenmeyen servisleri; Neptune ile OpenSearch için sürüme bağlı koşulları listeliyor. KMS veri anahtarı önbelleği kullanan bazı servislerde yalnızca KMS iznini daraltmanın yakın zamanda erişilmiş veriyi hemen erişilemez kılmayabileceğini de belirtiyor. Bu yüzden politika tasarımını gerçek servis akışında test etmek gerekiyor.
Benim önerdiğim kabul testi üç parçalı: gereken nesne okunabiliyor mu, kapsam dışındaki nesne reddediliyor mu, izin verilmeyen yazma veya silme işlemi engelleniyor mu? Bu testleri hassas üretim verisi yerine ayrı bir deneme kaynağında yapın.
Son aşamada süre dolmasını ve hata davranışını sınayın. Alt görev yetkisi bittiğinde sistemin sessizce ana servisin geniş kimlik bilgilerine geri dönmesi, bütün daraltma çabasını boşa çıkarabilir. Amaç yalnızca yeni STS çağrısını kullanmak değil; görevin başarılı ve başarısız bütün yollarında aynı yetki sınırını korumaktır.
BİRLİKTE ÖĞRENELİM
Yorumlar
Henüz yorum yok. Düşünceni paylaşarak sohbeti başlatabilirsin.
Bir Yorum Bırak.
Katkılarını ve deneyimlerini duymak isterim. Yorumlar yayınlanmadan önce incelenir.