
PyJWT Güvenlik Düzeltmesi: Token İptali Neden Ayrı Bir Kontrol?
PyJWT’nin yeni güvenlik düzeltmesi, geçerli imza ile geçerli oturumun aynı şey olmadığını hatırlatıyor. CVE-2026-102269’un koşullarını, Ubuntu ve pip sürümü ayrımını ve token iptalini nasıl doğrulayabileceğinizi açıklıyorum.
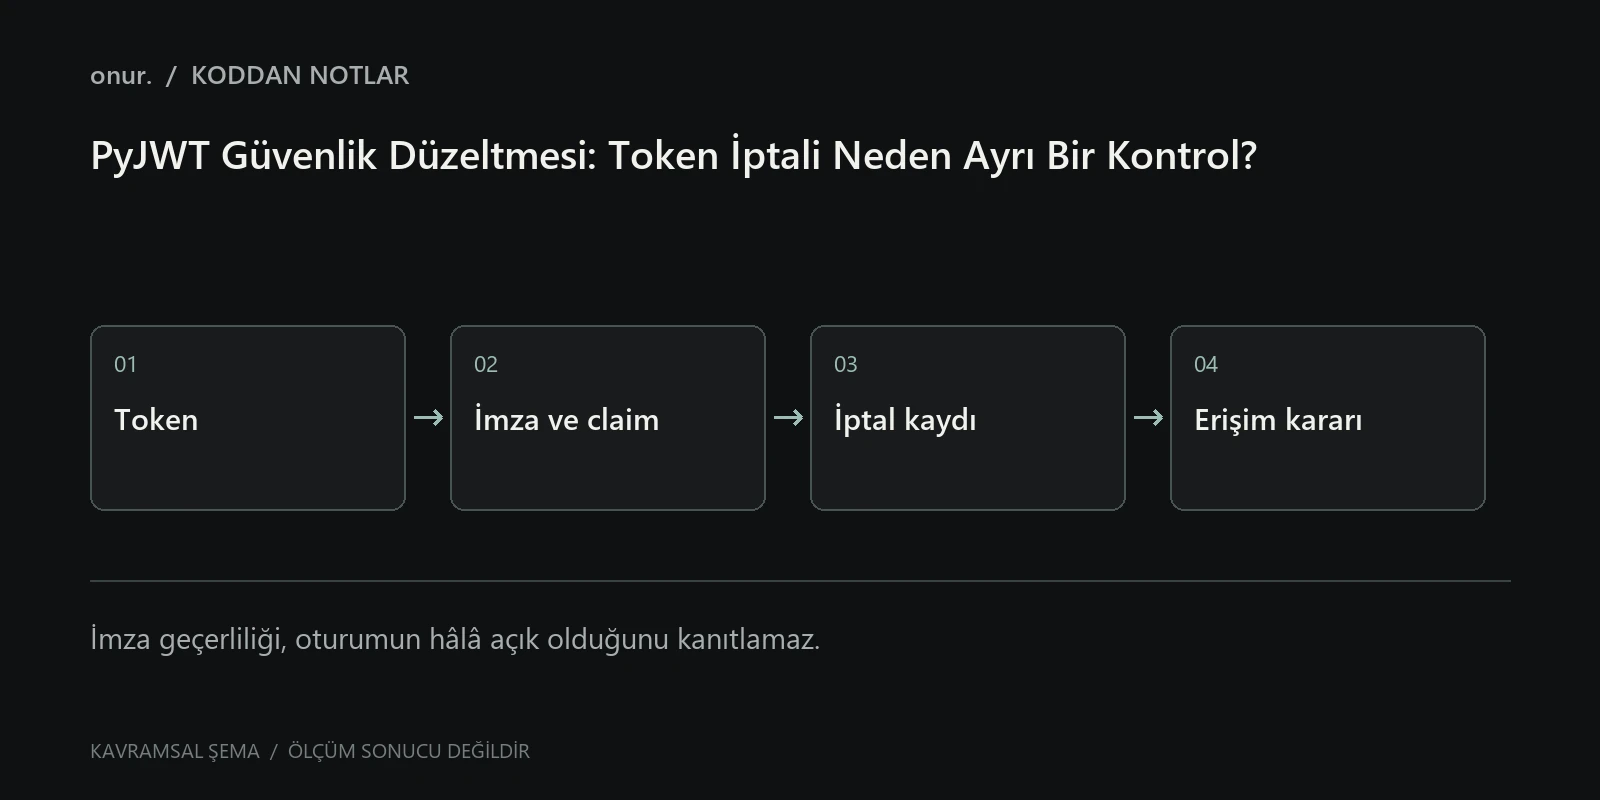
Bir JWT’nin imzası geçerli olduğu hâlde oturumun artık kabul edilmemesi gerekebilir. Kullanıcı çıkış yapmış, token iptal edilmiş veya erişim yöneticice sonlandırılmış olabilir. 20 Kasım 2026 tarihli Ubuntu PyJWT duyurusu, imza doğrulaması ile token iptal kontrolünün birbirinden farklı sorumluluklar olduğunu hatırlatıyor.
CVE-2026-102269, PyJWT’nin imza bölümündeki standart dışı kodlamaları kabul etmesiyle ilgili. Belirli durumlarda farklı görünen token metinleri aynı imza baytlarına çözümlenebiliyor; ham token metnine dayanan iptal kontrolü bunları aynı token olarak tanımayabiliyor. Bu, saldırganın imzalama anahtarını ele geçirdiği veya istediği kullanıcı adına sınırsız token üretebildiği anlamına gelmiyor. Ubuntu CVE kaydı.
Risk hangi uygulamalarda önem kazanıyor?
Uygulamanız bir iptal listesinde token’ın tamamını ya da ham metninin özetini tutuyorsa, eşdeğer ama farklı yazılmış bir token beklediğiniz kaydı bulamayabilir. Kütüphanenin kodlama doğrulaması ile sizin iptal stratejiniz birlikte değerlendirilmelidir.
“JWT kullanıyorum, kesin etkilendim” demek de “imzayı kontrol ediyorum, sorun yok” demek de erken bir sonuç olur. Python uygulamasının gerçekten hangi JWT paketini yüklediğini, sürümünü ve token iptal kontrolünün nerede çalıştığını bulun. Aynı sunucuda sistem paketi, virtualenv ve konteyner birbirinden farklı kopyalar kullanabilir.
Ubuntu paketi ile pip sürümünü karıştırmayın
Canonical’ın USN-9177-1 duyurusu şu düzeltilmiş Ubuntu paketlerini listeliyor:
- Ubuntu 26.04 LTS:
python3-jwt 2.10.1-4ubuntu1.4 - Ubuntu 24.04 LTS:
python3-jwt 2.7.0-1ubuntu0.5 - Ubuntu 22.04 LTS:
python3-jwt 2.3.0-1ubuntu0.7
Bunlar dağıtımın güvenlik düzeltmesini geriye taşıdığı paket sürümleridir. Üst projenin sürüm numarası daha küçük görünüyor diye tek başına “yamasız” hükmü vermeyin. Ubuntu paket güncellemesi.
Üst proje için CVE kaydında düzeltme sınırı PyJWT 2.14.0 olarak belirtiliyor. pip veya uygulama kilit dosyası kullanıyorsanız Ubuntu paket tablosunu değil, o bağımlılığın güvenlik durumunu kontrol etmelisiniz. PyJWT sürüm geçmişi.
Uygulamanın kullandığı kopyayı bulun
Aşağıdaki Python komutlarını servisi çalıştıran sanal ortamın içinde çalıştırın:
python -c "import jwt; print(jwt.__version__); print(jwt.__file__)"
python -m pip show PyJWT
python -m pip check
İlk satır, yüklenen modülün gerçek dosya yolunu da gösterir. Bu bilgi özellikle sunucuda birkaç Python kurulumu varsa değerlidir. pip check bağımlılık uyumunu kontrol eder; tek başına güvenlik taraması değildir.
Ubuntu sistem paketi için ayrı kontrol yapılabilir:
dpkg-query -W python3-jwt
apt-cache policy python3-jwt
apt-get -s install --only-upgrade python3-jwt
Son satır simülasyondur. Önce önerilen değişiklikleri inceleyin; uygulamanız bir virtualenv içindeki PyJWT’yi kullanıyorsa sistem paketini güncellemenin o uygulamayı değiştirmeyeceğini unutmayın. Konteynerde ise çalışan imajın yeniden oluşturulması ve dağıtılması gerekir.
Güncellemeden sonra neyi test etmelisiniz?
Yalnızca geçerli token ile başarılı giriş testi yeterli değildir. Küçük ve anlaşılır bir test kümesi hazırlayın:
- Süresi dolmamış, doğru audience ve issuer bilgisine sahip test token’ı kabul edilmeli.
- Süresi bitmiş veya yanlış imzalı token reddedilmeli.
- Uygulamanın iptal ettiği token, normal giriş noktasından yeniden gönderildiğinde reddedilmeli.
- Geçersiz biçimli token uygulamada 500 hatası veya uzun işlem süresi oluşturmamalı.
- Bir uygulama örneğinde yapılan iptal, diğer örneklere beklenen sürede yansımalı.
Bunlar önerilen kabul kriterleridir; bu yazıda sizin uygulamanıza karşı saldırı veya canlı test yapılmış değildir. Test verilerinde gerçek kullanıcı token’ları kullanmayın ve token metinlerini loglara taşımayın.
İptal stratejisini yalnızca metin eşitliğine bırakmayın
Bir tasarım seçeneği, doğrulanan token içindeki benzersiz jti değerini sunucu tarafındaki oturum veya iptal kaydıyla ilişkilendirmektir. Bu yaklaşımın doğru işlemesi için jti üretimi, tekilliği, süre sonu ve iptal kaydının yaşam süresi açık olmalıdır. İmza ve claim doğrulaması tamamlanmadan token içeriğine güvenmeyin.
Alternatif olarak kısa ömürlü erişim token’ları ve sunucu tarafında yönetilen yenileme oturumları tercih edilebilir. Ancak her mimarinin maliyeti vardır: daha sık yenileme, ek veri deposu, önbellek tutarlılığı ve oturum sonlandırma davranışı birlikte tasarlanır. Kütüphane yaması gerekliliğini mimari bir değişiklikle ertelemek doğru olmaz.
PyJWT’nin kullanım ve claim doğrulama belgeleri, kabul edilen algoritmayı ve beklenen claim’leri açıkça belirleme konusunda başlangıç noktasıdır. Uygulamanızın yetki kontrolü ise JWT kütüphanesinin dışındaki sorumluluğunuzdur.
Buradaki pratik sonuç basit: hangi paketin çalıştığını bulun, doğru yama hattını uygulayın ve “iptal edildi” kararının bütün uygulama örneklerinde gerçekten uygulandığını test edin. Yalnızca sürüm numarasını değiştirmek, oturum yaşam döngüsünün doğrulandığı anlamına gelmez.
BİRLİKTE ÖĞRENELİM
Yorumlar
Henüz yorum yok. Düşünceni paylaşarak sohbeti başlatabilirsin.
Bir Yorum Bırak.
Katkılarını ve deneyimlerini duymak isterim. Yorumlar yayınlanmadan önce incelenir.