
Copilot’a Yeni MCP Bağlayıcıları: Supabase, Box ve Diğerleri
Copilot’ın yeni bağlayıcıları kod, veritabanı ve iş araçlarını aynı akışta buluşturuyor. Ön izleme ve kurum politikalarını, salt okunur pilot görevleri ve dış sistemlere erişirken korunması gereken sınırları anlatıyorum.
Copilot’a kod dosyalarını göstermekle, veritabanına veya proje yönetim sistemine erişim vermek farklı yetki düzeyleridir. 18 Kasım 2026’da duyurulan yeni Copilot bağlayıcıları, bu ikinci alanı genişletiyor: Supabase, Box, Calendly, Buildkite, ClickUp, Mixpanel, Webflow ve Wix resmî listeye eklendi. Bağlayıcılar public preview kapsamında. GitHub’ın bağlayıcı duyurusu.
Bu gelişmenin pratik değeri, bir geliştirme görevinin ihtiyaç duyduğu bağlamı farklı servislerden aynı çalışma akışına taşıyabilmek. Fakat daha çok araç, otomatik olarak daha güvenli veya daha başarılı bir ajan anlamına gelmiyor.
MCP burada hangi işi yapıyor?
MCP, araç ve bağlam sunan servislerle ajan uygulamaları arasında ortak bir iletişim biçimi sağlar. Copilot bağlayıcısı, ilgili servisin sunduğu yetenekleri bu akışta kullanılabilir hâle getirir. “Bağlantı var” demek, servisteki her işlemin desteklendiği veya her kullanıcının bütün verilere erişebileceği anlamına gelmez.
GitHub’ın desteklenen bağlayıcılar listesi, servisleri ve resmî MCP uç noktalarını gösteriyor. Kurulumda rastgele bir arama sonucundan alınmış sunucu adresini kullanmak yerine güncel resmî kayıtla karşılaştırmak daha doğru bir başlangıçtır.
Nereden etkinleştiriliyor?
Copilot uygulamasında Customize, CLI’da /mcp → Connectors, VS Code’daki Agents penceresinde Customizations üzerinden servis seçilebiliyor. GitHub.com’da da Copilot özelleştirme sayfası bulunuyor.
Duyuru bütün Copilot planları için ön izleme erişiminden söz ediyor. Ancak Business ve Enterprise tarafında Editor preview features politikasının yönetici tarafından açılması gerekiyor. Kurum ayrı ayrı MCP izin listesi kullanıyorsa yeni bağlayıcının o listeye eklenmesi de gerekebilir. Bazı servisler kendi yönetici onayını ayrıca isteyebiliyor.
Bu nedenle “Connect düğmesi görünmüyor” durumunda ilk çözüm daha geniş yetkili bir token üretmek olmamalı. Planı, kurum politikasını ve servis tarafındaki erişimi sırayla kontrol edin.
İlk görev salt okunur olsun
Supabase bağlantısını denediğinizi düşünelim. İlk adım olarak üretim tablosunu değiştirmek yerine bir geliştirme projesinin şemasını inceletmek daha anlaşılır bir deney olur:
Yalnızca geliştirme projesini incele.
Sipariş ve sipariş satırları tablolarının ilişkisini açıkla.
Hiçbir tabloyu, veriyi veya erişim politikasını değiştirme.
Önerilerini ayrı listele; uygulama.
Bu bir çalışma talimatı örneğidir. Gerçek teknik sınır, bağlantının erişim izinlerinde ve uygulamanın onay mekanizmasında kurulmalıdır. Ajanın istemine “silme” yazmak, yetkiyi salt okunur hâle getirmez.
İlk sonuçta servis ve proje adının doğru olduğunu, kullanılan verinin beklediğiniz ortamdan geldiğini ve çıkarımların gerçekten gösterilen yapıya dayandığını kontrol edin. Ardından gerekirse daha dar bir yazma görevi için ayrı onay ve doğrulama akışı tasarlayın.
Buildkite, takvim ve içerik işlemleri aynı riskte değil
Bir build hatasının logunu okumak, takvim daveti göndermek ve Webflow’da bir sayfayı yayımlamak farklı yan etkiler doğurur. Hepsini aynı “araç kullanımı” başlığı altında tek izinle değerlendirmeyin.
Build loglarında ortam değişkenleri veya müşteri verisi bulunabilir. Takvim işlemi başka insanlara bildirim gönderebilir. İçerik yayımlamak ise doğrudan herkese açık bir değişikliktir. İyi bir entegrasyon, eylem yapılmadan önce hedefi ve etkisini kullanıcıya anlaşılır biçimde gösterir.
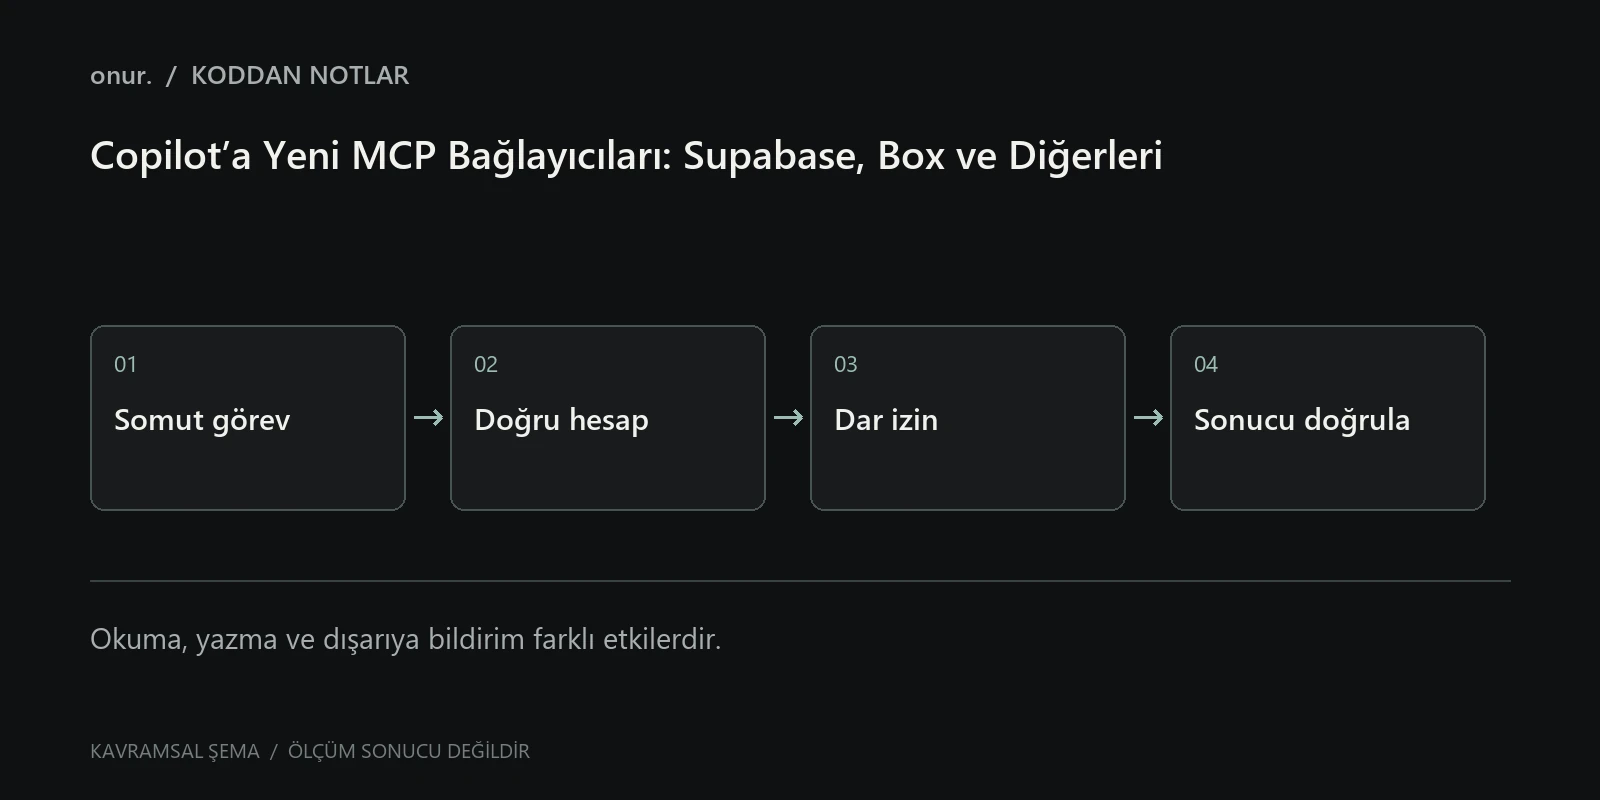
Kendi kabul kontrolünüzü şu şekilde yazabilirsiniz:
- Hangi hesap ve çalışma alanı kullanılacak?
- İşlem yalnızca okuma mı, yoksa dışarıda bir değişiklik oluşturacak mı?
- Değişiklik öncesinde gösterilecek somut sonuç nedir?
- Hata olursa işlem tekrarlandığında aynı kayıt iki kez oluşabilir mi?
- Sonuç hangi kaynaktan doğrulanacak?
Araçtan gelen metni talimat sanmayın
Bir issue açıklaması, belge veya web sayfası, ajanı başka eylemlere yönlendiren metin içerebilir. Bunlar incelenen veridir; uygulamanızın veya kullanıcınızın verdiği yetkinin yerine geçmez. Özellikle dış içerikle çalışan bir akışta, aracın döndürdüğü metni yeni bir yetki talebi gibi uygulamamak gerekir.
İşlem kayıtlarında hangi bağlayıcının hangi kaynağa eriştiğini takip etmek, hata ayıklamayı kolaylaştırır. Buna karşılık bütün belge içeriğini ve sırları loglamak veri riskini büyütebilir. Gereken en az bilgiyi tutacak bir kayıt politikası belirleyin.
Bağlantı kurulduktan sonra da bakım gerekir
Bir çalışan ekipten ayrıldığında, servis hesabının yetkisi değiştiğinde veya bağlayıcı kullanılmadığında erişimin nasıl sonlandırılacağını önceden düşünün. Ön izleme özelliklerinde arayüz ve davranış değişebileceğinden küçük bir deneme akışını güncellemelerden sonra yeniden çalıştırın.
Yeni bağlayıcılar, kod yazma ile çevresindeki gerçek iş süreçlerini birbirine yaklaştırıyor. Başarılı kullanımın ölçütü kaç servis bağladığınız değil; seçtiğiniz görevin doğru hesapta, gerekli izinle ve doğrulanabilir sonuçla tamamlanması. Kod önerileri için de yapay zekâ ile çalışırken doğrulama rehberi aynı yaklaşımı tamamlıyor.
BİRLİKTE ÖĞRENELİM
Yorumlar
Henüz yorum yok. Düşünceni paylaşarak sohbeti başlatabilirsin.
Bir Yorum Bırak.
Katkılarını ve deneyimlerini duymak isterim. Yorumlar yayınlanmadan önce incelenir.