
GitHub Team’de Otomatik Güvenlik Değerlendirmesi
GitHub Team organizasyonlarında risk değerlendirmeleri artık otomatik başlayabiliyor. Tarama kapsamını, kod ve sır bulgularının farkını ve rapordan doğrulanmış düzeltmeye uzanan iş akışını açıklıyorum.
Bir depoda güvenlik taraması olması ile bir ekibin bulgular üzerinde çalışması aynı şey değil. 18 Kasım 2026’da GitHub Team organizasyonları için güvenlik risk değerlendirmelerinin otomatik çalışmaya başlaması, ilk inceleme eşiğini düşürüyor; fakat sonuçların nasıl okunacağını ve kimin ne yapacağını planlamak hâlâ gerekiyor. GitHub’ın duyurusu.
Organizasyon yöneticileri ve güvenlik yöneticileri, açığa çıkmış kimlik bilgileri ile kod güvenlik sorunlarına ilişkin değerlendirmeleri inceleyebiliyor. Buradaki yenilik otomatik başlatma davranışı. Bunu bütün depolarda sınırsız, sürekli ve eksiksiz bir güvenlik hizmetinin ücretsiz açılması şeklinde okumayın.
Kod taraması ve sır taraması farklı sorular sorar
Kod güvenliği değerlendirmesi, uygulama kodunda belirli zafiyet örüntülerini araştırır. Sır değerlendirmesi ise API anahtarı, erişim token’ı veya benzer kimlik bilgilerinin açığa çıkmasıyla ilgilenir. Aynı ekranda bulunmaları, sonuçların aynı şekilde çözüleceği anlamına gelmez.
GitHub’ın kod güvenliği belgesi değerlendirmeyi en fazla 20 depo üzerinden tanımlıyor. Varsayılan seçim son 90 gündeki commit etkinliğine dayanıyor; desteklenen dil ve tarama başarısı da kapsama etki ediyor. Değerlendirme ücretsiz ve kullanılan tarama Actions dakikaları için ayrıca ücret alınmadığı belirtiliyor. Kod risk değerlendirmesi belgesi.
Raporu açınca önce kapsamı kontrol edin
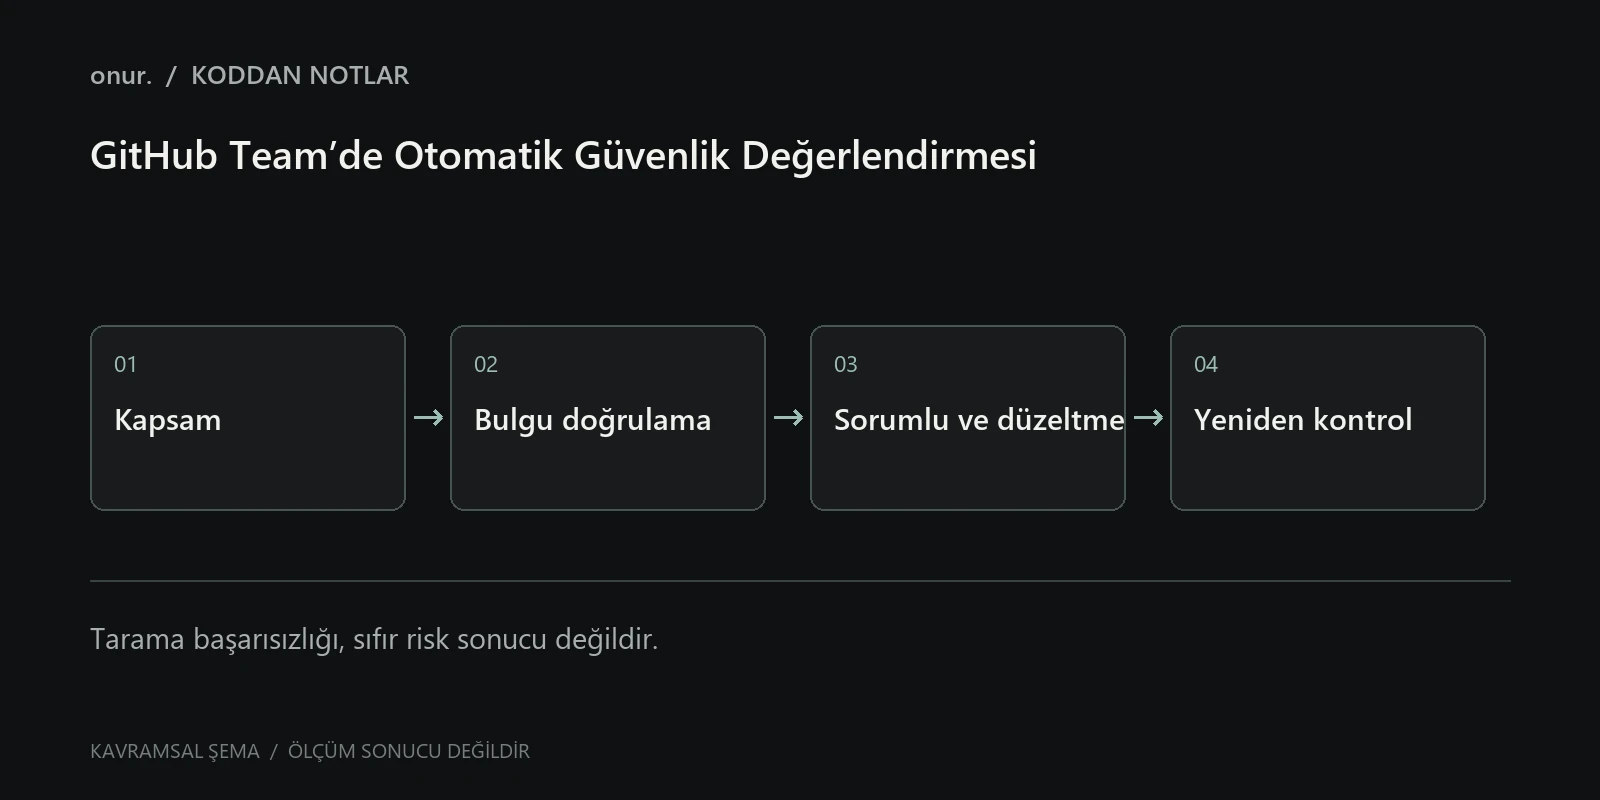
İlk bakılacak sayı “kaç açık bulundu?” olmamalı. Önce hangi depoların tarandığını, hangilerinin dışarıda kaldığını ve bir taramanın başarısız olup olmadığını inceleyin. Tarama yapılamayan depoda sıfır bulgu görünmesi, güvenli olduğu sonucunu vermez.
Özellikle çok dilli projelerde bir dilin başarıyla taranması diğer bütün bileşenlerin analiz edildiği anlamına gelmeyebilir. Sonucun kapsamını not etmeden ekip içinde “organizasyon temiz” duyurusu yapmak yanıltıcı olur.
Bulguları şu üç soruyla sıraya koyabilirsiniz: Bu kod gerçekten kullanılan uygulama yolunda mı? Güvenilmeyen girdi buraya ulaşabiliyor mu? İstismar edilirse hangi veri veya işlem etkileniyor? Araçtaki önem etiketi başlangıç bilgisi sağlar; uygulama bağlamını ayrıca incelemek gerekir.
Açığa çıkmış bir anahtarda ilk iş ne?
Gerçek bir kimlik bilgisi bulunduğunda yalnızca kod satırını silmek yeterli olmayabilir. Anahtar daha önce kopyalanmış veya geçmiş commit’lerde kalmış olabilir. Yetkili servis üzerinden iptal ya da rotasyon, kullanım kayıtlarının incelenmesi ve uygulamanın yeni kimlik bilgisine geçirilmesi birlikte ele alınmalı.
Bu işlemleri rastgele sırayla yapmak da kesintiye yol açabilir. Örneğin yeni anahtar uygulamaya tanımlanmadan eskisini kapatmak üretimi durdurabilir. Servisin desteklediği güvenli rotasyon akışını ve acil riskin seviyesini birlikte değerlendirin.
Test anahtarı ile gerçek üretim anahtarını ayırt edin; fakat “sadece test” denilen bir anahtarın hangi yetkilere sahip olduğunu görmeden bulguyu kapatmayın. Bulguyu paylaşırken anahtarın tamamını bir iş takip kartına veya ekran görüntüsüne taşımayın.
Her bulgu için küçük bir işlem kaydı tutun
Aşağıdaki örnek, değerlendirme sonucunu ekip içinde takip etmek için bir kayıt biçimidir; GitHub API isteği değildir:
{
  "repository": "example/service",
  "finding_id": "internal-reference",
  "owner": "responsible-team",
  "reachable_in_production": null,
  "action": "review",
  "fix_pull_request": null,
  "verification": null
}
null alanları bilinmeyen bilgiyi görünür kılar. “Muhtemelen kullanılmıyor” gibi bir varsayımı doğrulanmış sonuçla karıştırmayın. Düzeltmenin PR bağlantısı kadar, nasıl doğrulandığını da kaydetmek gerekir.
Otomatik önerilen bir kod düzeltmesini de normal değişiklik gibi inceleyin. Testleri geçmesi, iş kurallarının ve güvenlik sınırlarının korunduğunu tek başına kanıtlamaz. İlgili giriş, yetkilendirme ve hata senaryolarını kontrol edin.
Organizasyonda rapora nereden ulaşılır?
Resmî sır değerlendirmesi belgesi Security and quality → Assessments yolunu tarif ediyor. Organizasyon sahibi veya güvenlik yöneticisi rolü gerekiyor. Tekrar değerlendirme aralığı belgede 90 gün olarak veriliyor; bu nedenle her commit’te çalışan bir koruma mekanizmasıyla karıştırmayın. Sır risk değerlendirmesini çalıştırma.
Bir organizasyonda yetkiniz veya uygun plan yoksa aynı menüyü görmemeniz mümkün. Yeni otomatik davranışı kontrol ederken hesabınızın planını ve organizasyon rolünüzü de doğrulayın.
Günlük geliştirme akışına nasıl bağlanır?
İlk rapordan çıkan bulguları sahiplerine dağıtın, düzeltmeleri küçük PR’lara ayırın ve doğrulama kanıtını saklayın. Ardından yeni sırların repoya girmesini önleme, bağımlılık takibi ve düzenli kod incelemesi gibi süreçleri değerlendirin. Risk değerlendirmesi bu sürecin fotoğrafıdır; uygulamanın bütün yaşam döngüsünün yerini almaz.
Sırların yanlışlıkla eklenmesini azaltmak için gitignore kullanım rehberine bakabilirsiniz. Ancak gitignore dosyasının, zaten commit edilmiş bir sırrı geçmişten kaldırmadığını veya iptal etmediğini unutmayın.
Bu değişiklik küçük ekipler için iyi bir başlangıç fırsatı sunuyor: önce neyin tarandığını anlayın, sonra gerçek riski doğrulayın ve her bulguya bir sorumlu atayın. Raporun üretilmesi değil, gerekli aksiyonların doğru tamamlanması güvenlik sürecini ilerletir.
BİRLİKTE ÖĞRENELİM
Yorumlar
Henüz yorum yok. Düşünceni paylaşarak sohbeti başlatabilirsin.
Bir Yorum Bırak.
Katkılarını ve deneyimlerini duymak isterim. Yorumlar yayınlanmadan önce incelenir.