
Azure DevOps’tan GitHub’a Canlı Geçiş: ELM Genel Kullanımda
Enterprise Live Migrations, Azure DevOps Services’ten GitHub’a geçişte geliştirmeyi sürdürmeye yardımcı oluyor. Desteklenen hedefi, taşınmayan verileri, cutover planını ve belgelerdeki entegrasyon ayrıntılarını ele alıyorum.
Bir Git deposunu başka platforma taşımak, dosyaları kopyalamaktan daha fazlası. Commit geçmişi, açık pull request’ler, branch kuralları ve devam eden ekip çalışması aynı anda düşünülmeli. 19 Kasım 2026’da genel kullanıma açılan Enterprise Live Migrations (ELM), Azure DevOps Services’ten GitHub Enterprise Cloud’un veri yerleşimi destekli ortamına geçişte sürekli senkronizasyon sunuyor. GitHub’ın ELM duyurusu.
En önemli kapsam sınırı baştan açık: Bu, her Azure DevOps kurulumundan herhangi bir GitHub hesabına genel taşıma aracı değil. Resmî belge Azure DevOps Services → GitHub Enterprise Cloud with data residency yolunu destekliyor. Azure DevOps Server kullananların önce Services tarafına geçmesi gerektiği belirtiliyor.
Canlı senkronizasyon neyi kolaylaştırıyor?
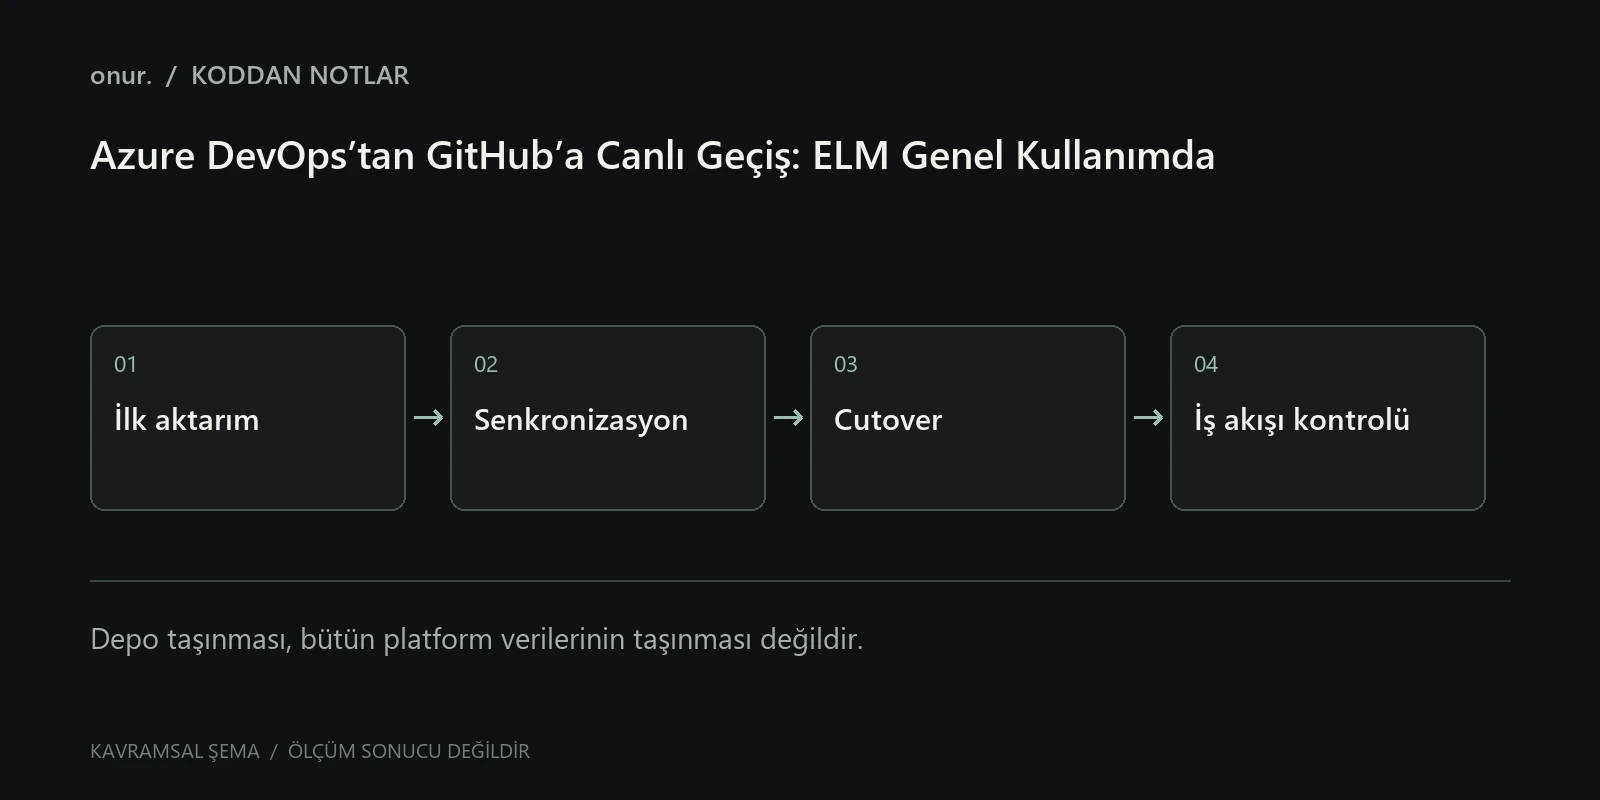
ELM ilk aktarımın ardından değişiklikleri hedefe taşımayı sürdürüyor; ekip kaynak tarafta çalışmaya devam edebiliyor. Son geçiş, yani cutover, ayrıca tamamlanıyor. “Canlı” ifadesi, son anda hiçbir koordinasyona veya salt okunur aralığa ihtiyaç olmadığı anlamına gelmez. Microsoft ELM genel bakışı.
Taşınanlar arasında Git geçmişi, branch ve tag’ler, desteklenen pull request verileri ve branch politikalarının ruleset karşılıkları bulunuyor. İş öğeleri, pipeline tanımları, wiki, test planları ve Azure Artifacts gibi depo dışı veriler aynı kapsamda taşınmıyor. Bir platformdan tamamen ayrılmayı planlıyorsanız bunlar için ayrı karar gerekir.
Taşıma listesini teknik varlıklara ayırın
Başlangıçta yalnızca depo adlarını listelemek yerine her depo için bağımlılık haritası çıkarın. Hangi pipeline bu URL’yi kullanıyor? Hangi servis webhook alıyor? Hangi ekip yazma yetkisine sahip? Dış sistemler branch adını veya varsayılan dalı sabit kabul ediyor mu?
Örnek bir hazırlık kaydı şöyle olabilir. Bu, ELM API şeması değil, ekip içi kontrol kaydıdır:
{
  "repository": "payments-service",
  "source": "Azure DevOps Services",
  "target": "GitHub Enterprise Cloud with data residency",
  "owner": "platform-team",
  "dependencies": [
    "build-pipeline",
    "deployment-service",
    "issue-tracker-links"
  ],
  "cutover_approved": false,
  "post_migration_verified": false
}
Bu kayıt, bir repo taşındığında ona bağlı her şeyin otomatik taşındığını varsaymayı önler. Özellikle dağıtım süreçleri ve kimlik bilgileri için ayrı sorumlular belirleyin.
Duyuru ile ayrıntılı belgede farklı ifadeler var
GitHub duyurusu Azure Boards bağlantısı ve Azure Pipelines yönlendirmesinin bazı seçeneklerle kurulabildiğini söylüyor. Microsoft’un genel bakış sayfasında da desteklenen entegrasyonlardan söz edilirken, manuel işler listesinde pipeline yönlendirmesinin ayrıca yapılması gerektiğini belirten bir satır bulunuyor.
Bu nedenle burada “pipeline’larınız kesinlikle otomatik taşınır” sonucu çıkarılmıyor. Kullandığınız ELM sürümünde ilgili seçeneği ve ön koşulları pilot depoda doğrulayın. Pipeline tanımının Azure DevOps’ta kalması ile yeni GitHub deposuna bağlanması zaten iki farklı işlemdir.
Belgeler arasında böyle bir ayrıntı farkı varsa, geçiş planını iyimser varsayıma göre yapmak yerine kritik entegrasyonu açık bir kabul maddesi hâline getirin.
Kimlik bilgileri ve taşıma ajanı
ELM akışında kendi Linux ajanınızın çalışır durumda kalması gerekiyor. Taşıma için kullanılan token’lar kaynak koda, sohbet kayıtlarına veya loglara yazılmamalı. İzinleri güncel ön koşul belgesine göre verin; “hata çıkmasın” diye sınırsız yetki açmayın.
Görev tamamlandığında geçici erişimlerin hangi tarihte iptal edileceği de planın parçası olmalı. Taşıma sırasında yetki alanı genişleyen bir servis bağlantısını belirsiz süreyle açık bırakmak, proje bittikten sonra görünmeyen bir sorumluluk yaratır.
Ajan kapasitesini değerlendirirken mevcut build işlerini de düşünün. Taşımanın sağlıklı ilerlemesi, ekipteki normal CI işlerinin kaynak bulamaması pahasına olmamalı. Bu konuda güncel Microsoft ön koşulları ve organizasyonunuzun kapasite ayarları belirleyicidir.
Cutover için kabul ölçütünü önceden yazın
Son geçişten önce hangi farkların kabul edilebilir olduğunu kararlaştırın. Branch ve tag sayısı, önemli commit referansları, açık PR’lar, zorunlu inceleme kuralları ve kullanıcı erişimi kontrol edilmeli. Sadece dosyaların GitHub’da görünmesi yeterli değildir.
Geçiş sonrasında şu adımlar anlamlıdır:
- Yetkili bir kullanıcıyla clone ve fetch işlemini doğrulayın.
- Kritik branch korumasını küçük bir deneme PR’ıyla kontrol edin.
- CI’ın doğru depodan tetiklendiğini ve gerekli sırları alabildiğini doğrulayın.
- Dağıtımın kaynak URL’sini ve artifact ilişkisini inceleyin.
- Kaynak tarafın artık hangi amaçla tutulacağını ekibe açıkça bildirin.
Yanlış hesaba veya yanlış organizasyona yeni remote yazmak gibi basit hatalar, teknik olarak başarılı taşımanın ardından da yaşanabilir. Kullanıcılara yeni adresi ve eski adresin durumunu net biçimde iletin.
Hangi ekip için mantıklı?
Veri yerleşimi koşulları olan, Azure DevOps Services kullanırken geliştirmeyi uzun süre durdurmak istemeyen ekipler için ELM değerlendirilebilir. Küçük bir kişisel repoyu başka hesaba almak için aynı kurumsal akışı kurmak gerekli olmayabilir.
Bu araştırma sırasında gerçek bir depo taşıması yapılmadı; anlatılan süreç resmî duyuru ve belgelere dayanıyor. Başarılı bir geçişin ölçütü, yalnızca kaynak geçmişinin taşınması değil; ekibin yeni ortamda aynı güvenlik ve teslimat kurallarıyla çalışmaya devam edebilmesidir.
BİRLİKTE ÖĞRENELİM
Yorumlar
Henüz yorum yok. Düşünceni paylaşarak sohbeti başlatabilirsin.
Bir Yorum Bırak.
Katkılarını ve deneyimlerini duymak isterim. Yorumlar yayınlanmadan önce incelenir.