
Debian libgd2 Güncellemesi: PHP'de Görsel İşleme Güvenliğini Kontrol Etmek
Debian'ın libgd2 güncellemesi görsel yükleme ve dönüştürme yapan uygulamalar için neden önemli? GD'nin PHP ile bağlantısını, doğru paket sürümünü ve güncellemeden sonra çalıştırılacak gerçek görsel testlerini inceliyorum.
Profil fotoğrafını küçültmek, yüklenen görselden küçük resim üretmek veya bir görseli başka biçime dönüştürmek sıradan işler gibi görünüyor. Fakat bu işlemlerin arkasında kullanıcı dosyasını açan yerel kütüphaneler var. Debian'ın 20 Kasım 2026 tarihli libgd2 güvenlik güncellemesi, PHP projelerinde yalnızca Composer bağımlılıklarını kontrol etmenin neden yeterli olmadığını gösteriyor.
DSA-6645-1 duyurusu, libgd2 içindeki birden fazla sorunun hizmet kesintisi veya bilgi sızıntısına yol açabileceğini belirtiyor. Debian 13 Trixie için düzeltme 2.3.3-14~deb13u3 sürümünde. Duyuruda CVE numarası henüz bulunmuyor; burada yeni bir numara veya uzaktan kod çalıştırma iddiası üretmek için bir dayanak yok.
PHP kullanıyorsam otomatik olarak etkileniyor muyum?
Hayır; önce görsel işleme yolunu bulmanız gerekiyor. Projeniz GD, Imagick, başka bir servis veya bu seçeneklerden birini seçen bir PHP paketi kullanıyor olabilir. Üstteki PHP paketinin adı, altta hangi görsel kütüphanesinin çalıştığını tek başına söylemez.
Üstelik GD'nin PHP ile birlikte gelen sürümü ve dışarıdan bağlanan libgd aynı dağıtım biçimi değil. PHP kurulum belgesi, harici GD kullanımını ayrı bir derleme seçeneği olarak açıklıyor. Bu nedenle Debian'ın libgd2 duyurusunu bütün PHP kurulumlarına tek bir sürüm numarasıyla uygulamak hatalı olur.
Pratikte üç soruya cevap arayın: Görseli hangi süreç açıyor? O süreç hangi PHP çalıştırıcısını kullanıyor? Bu çalıştırıcı hangi GD kopyasına bağlı? Web isteği ile kuyruk çalışanının farklı container veya PHP sürümleri kullanması mümkün.
Duyurudaki libgd2 ile kurulu libgd3 neden farklı?
Debian duyurusundaki libgd2 kaynak paketinin adı ile sistemdeki çalıştırma kütüphanesinin paket adı farklı olabilir. Kontrolde genellikle libgd3 ikili paketini görürsünüz. Yalnızca isim uyuşmadığı için duyuruyu ilgisiz saymayın.
Debian'ın libgd2 güvenlik sayfası, sürümleri dağıtım bazında ve sorunları ayrı satırlarda gösteriyor. İnceleme sırasında Trixie güvenlik sürümü 2.3.3-14~deb13u3 iken Bookworm için bazı sorunlar açık görünüyordu. Bir dağıtım için “fixed” yazması diğerinin de düzeltildiğini göstermez; kendi dağıtımınızın satırını okumak gerekir.
Takip kaydında AVIF bellek sızıntısı, dönüş işleminde yanlış görselin serbest bırakılması ve TIFF renk tablosuna başlatılmamış bellek yazılması gibi ayrı kayıtlar var. Bunları aynı etkiye sahip tek bir açık gibi toplamak yerine, kullandığınız özelliklerle birlikte değerlendirin.
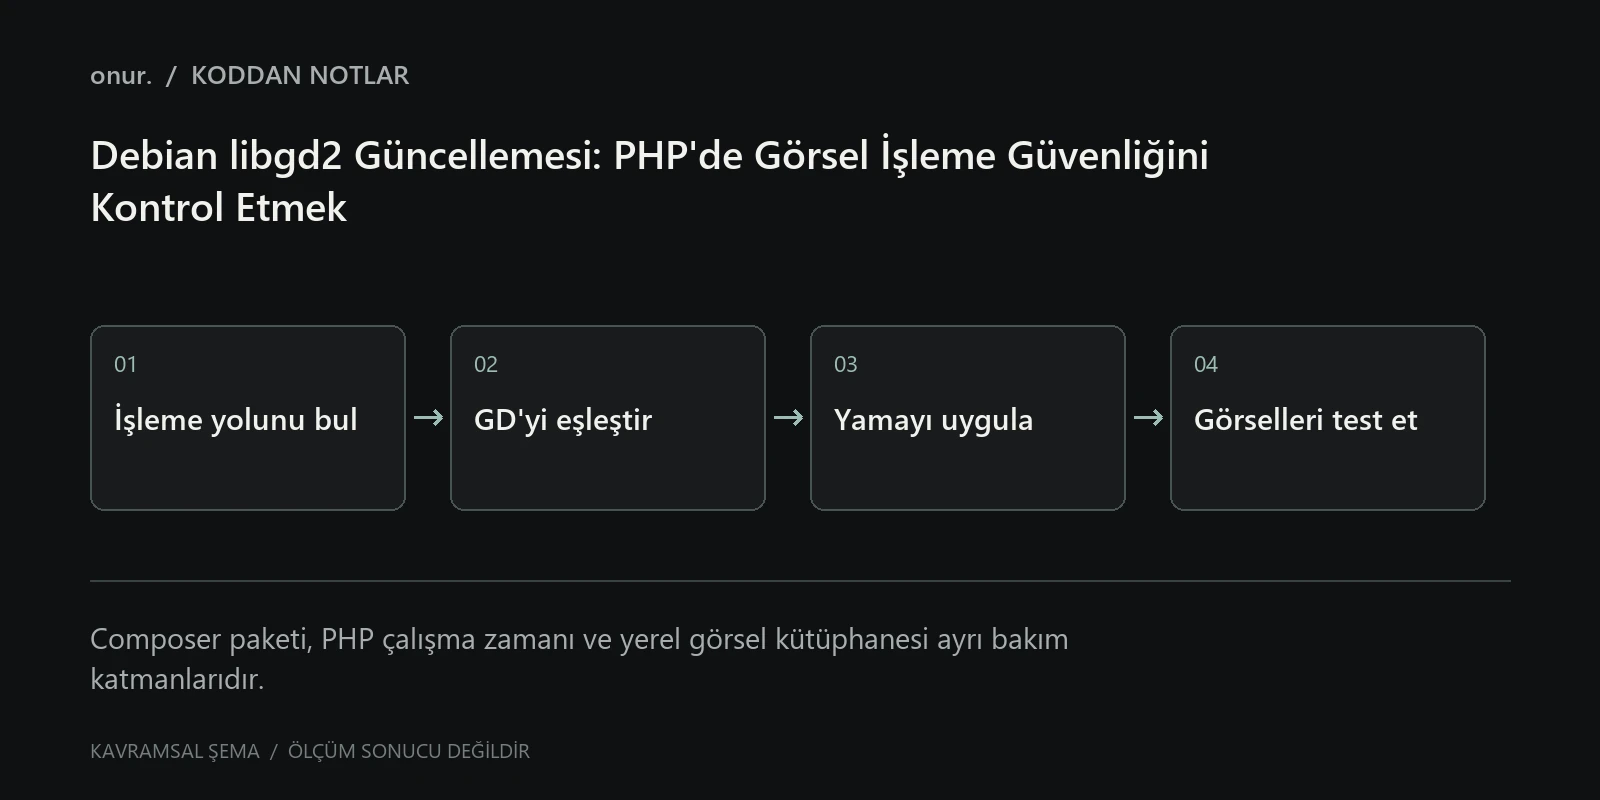
Kurulu paket ve PHP eklentisini kontrol etmek
Aşağıdaki komutlar Debian 13 Trixie üzerinde dağıtım paketleriyle kurulmuş bir ortamı incelemek içindir. Paket listesinin bakım akışınızda güncel olduğundan emin olun:
dpkg-query -W libgd3
apt-cache policy libgd3
php --ri gd
apt-get -s install --only-upgrade libgd3
İlk iki komut paket ve depo adayını, üçüncü komut terminaldeki PHP'nin GD eklentisini gösterir. Son satır güncellemeyi uygulamaz; APT'nin simülasyon seçeneği ile yapılacak işlemleri gösterir. Beklenmeyen paket kaldırmaları varsa önce nedenini inceleyin.
Terminal çıktısı web uygulamasının sonucu olarak kabul edilmemeli. PHP-FPM ayrı sürümde çalışıyorsa aynı bilgiyi yalnızca yetkili erişime açık bakım ortamında, doğru çalıştırıcı üzerinden kontrol edin. Herkese açık bir phpinfo() sayfası bırakmayın.
Uygulama içinden yetkili bir tanılama noktasında gd_info() ile sürüm ve desteklenen biçimler görülebilir. Bu bilgi yararlıdır; fakat dağıtımın güvenlik yaması durumunu tek başına kanıtlamaz. Tam paket sürümünü ve kullanılan derlemeyi de kaydedin.
Güncellemeden sonra küçük ama gerçek bir test seti
Buradaki önerim yalnızca ana sayfanın açıldığını kontrol etmekle yetinmemek. Uygulamanızın gerçekten kabul ettiği birkaç normal görsel seçin: saydam PNG, yön bilgisi taşıyan bir JPEG ve destekliyorsanız WebP veya AVIF. Küçük resim, kırpma, döndürme ve dışa aktarma adımlarından hangilerini kullanıyorsanız onları çalıştırın.
Beklenen sonucu da önceden yazın. Örneğin saydam arka plan korunuyor mu, boyut sınırı uygulanıyor mu, bozuk dosya kontrollü hata veriyor mu? İş kuyrukta yapılıyorsa yalnızca HTTP cevabına değil, işin bitmesine ve üretilen dosyaya bakın. Bu test önerileri bir saldırı denemesi değildir; normal davranışın güncellemeden sonra korunduğunu ölçer.
Kütüphaneyi bellekte tutan süreçlerin yenilenmesi ve container kullanılıyorsa güncel imajın gerçekten dağıtılması da bakımın parçası. Dosya boyutu, piksel sayısı, işlem süresi ve kuyruk eşzamanlılığı sınırları ek koruma sağlayabilir; ancak resmî yamanın yerine geçmez.
PHP çalışma zamanını da güncelliyorsanız PHP 8.6 ve güvenlik düzeltmeleri rehberindeki sürüm ayrımını dikkate alın. Uygulama kodu, PHP ve görsel kütüphanesi üç ayrı bakım katmanıdır; her birini doğruladığınızda güncellemenin neyi çözdüğü netleşir.
BİRLİKTE ÖĞRENELİM
Yorumlar
Henüz yorum yok. Düşünceni paylaşarak sohbeti başlatabilirsin.
Bir Yorum Bırak.
Katkılarını ve deneyimlerini duymak isterim. Yorumlar yayınlanmadan önce incelenir.