
PHP 8.6: Yenilikler, Güvenlik Düzeltmeleri ve Geçiş Rehberi
PHP 8.6 yalnızca yeni sözdiziminden ibaret değil. Partial application, Time\Duration ve clamp() gibi yenilikleri; Ekim ayında açıklanan kritik açıkları, Kasım yamalarını ve üretimde dikkat edilmesi gereken uyumluluk değişikliklerini somut örneklerle inceliyorum. Hedef, sürümü yükseltirken uygulamanın davranışını ve güvenlik sınırlarını da doğrulamak.
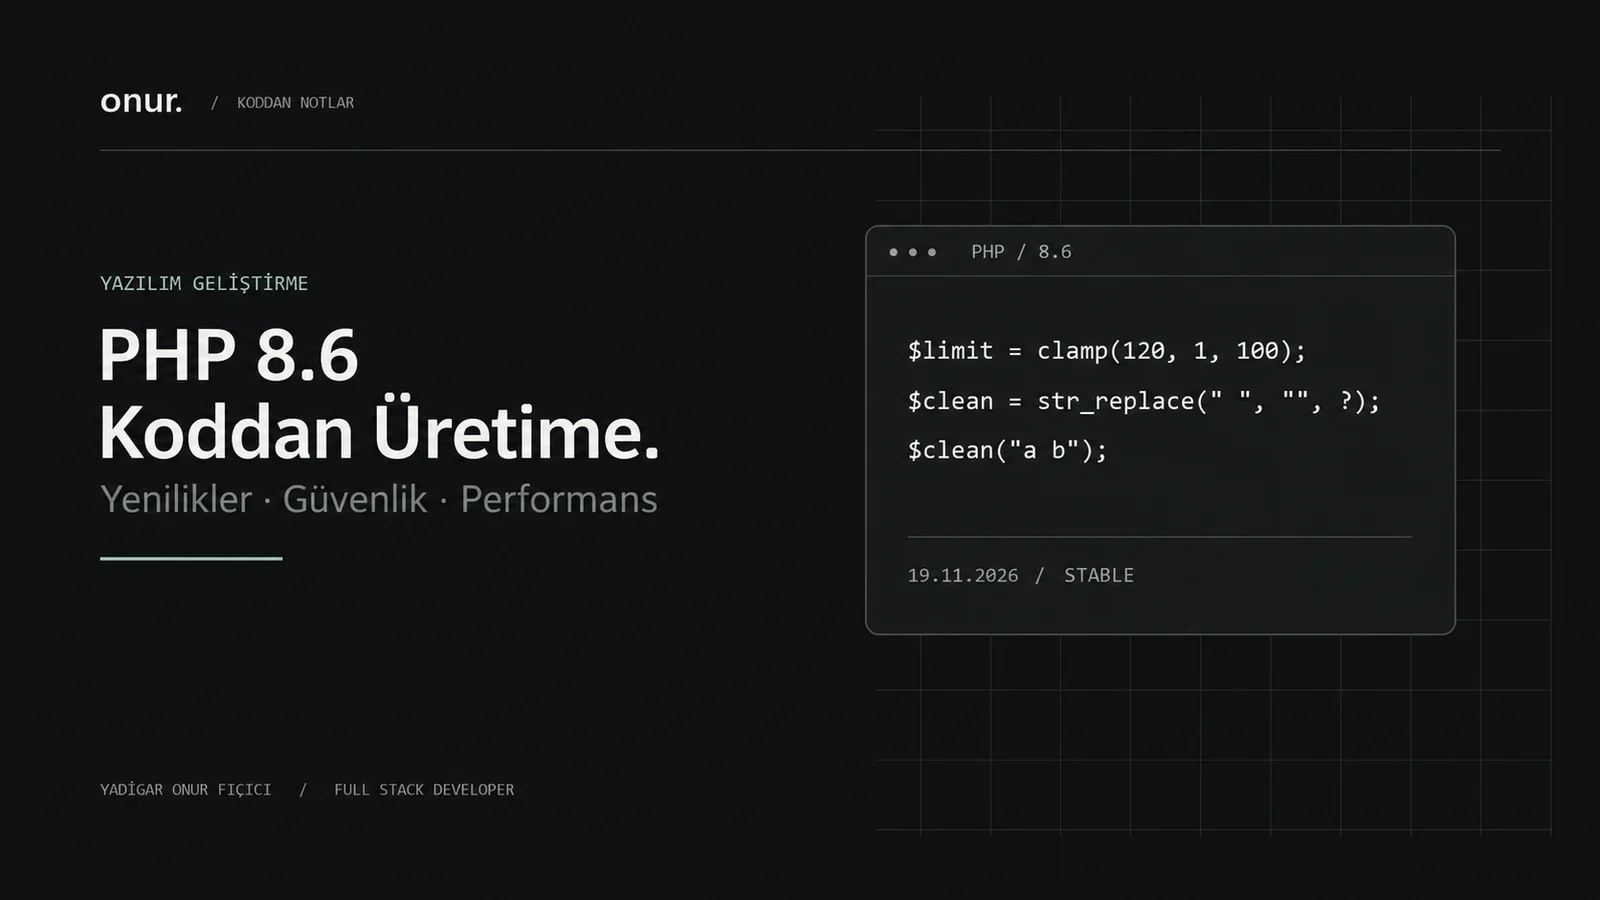
Yeni bir PHP sürümünü değerlendirirken yalnızca sözdizimine bakmak yetmiyor. Yazdığımız kodun ne kadar sadeleştiği, mevcut uygulamanın hangi davranışlarının değiştiği ve üretimde hangi güvenlik düzeltmelerine ihtiyaç duyduğu da aynı derecede önemli. PHP 8.6 bu üç başlıkta birlikte incelenmesi gereken bir sürüm.
PHP 8.6.0, 19 Kasım 2026’da yayımlandı. Bu rehber, 20 Kasım 2026 itibarıyla resmî sürüm notlarını, geçiş belgelerini ve PHP ekibinin güvenlik duyurularını temel alıyor. Özellikle Ekim ayında açıklanan kritik açıklarla Kasım ayında gelen ek yamaları birbirinden ayırarak ele alacağım. PHP 8.6.0 duyurusu, tarihli sürüm duyurusu.
Önce şu ayrımı yapalım: PHP 8.6’ya geçmek bir uyumluluk projesidir. Kullandığınız sürüm dalının güvenlik güncellemesini almak ise daha acil ve farklı bir iştir. Uygulamanız henüz 8.6’ya hazır değilse güvenlik yamalarını bunun için bekletmeniz gerekmez.
PHP 8.6’nın günlük geliştirmeye getirdikleri
1. Partial application: Bir fonksiyonun bazı argümanlarını önceden belirlemek
Bir fonksiyonu farklı yerlerde aynı ayarlarla çağırırken sık sık küçük sarmalayıcılar yazıyoruz. Partial application, argümanların bir bölümünü bağlayıp eksik kalanları daha sonra verebileceğimiz bir Closure oluşturmamızı sağlıyor. ? tek bir argümanın yerini tutuyor; fonksiyon henüz çalıştırılmıyor.
// PHP 8.6
$orderKey = sprintf('order:%d', ?);

echo $orderKey(42); // order:42

$codes = array_map(
    str_replace(' ', '', ?),
    ['AB 12', 'CD 34']
);
// ['AB12', 'CD34']
Örnekte str_replace() için aranacak karakter ve yerine yazılacak değer sabit. Metin, array_map() tarafından veriliyor. Bu yöntem özellikle dönüşüm zincirlerinde niyeti daha kısa anlatabiliyor.
Bağlanan ifadeler closure oluşturulurken değerlendirilir. Her çağrıda yeniden hesaplanması gereken bir değer varsa normal bir closure daha uygun olabilir. Kalan argümanları temsil eden ... desteği de var; ancak sadece kısaltmak için okunabilirliği düşüren ifadeler kurmaya gerek yok. Partial application belgesi.
2. Time\Duration: Süreyi takvim hesabından ayırmak
“750 milisaniye bekle” ile “gelecek ay aynı gün çalıştır” aynı problem değil. Time\Duration, sabit bir zaman uzunluğunu nanosaniye hassasiyetinde temsil ediyor. Nesne değiştirilemez; işlem yöntemleri yeni bir süre döndürüyor.
// PHP 8.6
$attemptTimeout = \Time\Duration::fromMilliseconds(750);
$totalBudget = $attemptTimeout->multiplyBy(3);

echo $totalBudget->seconds;     // 2
echo $totalBudget->nanoseconds; // 250000000
Bu örnekteki bütçe 2,25 saniye. İşlemi yapan multiplyBy(); nesnelerin doğrudan aritmetik operatörlerle çarpıldığını varsaymıyoruz. Bu hassasiyet, işletim sisteminin her zaman nanosaniye doğruluğunda bekleteceği anlamına da gelmiyor.
Takvimde gün, ay ve yıl hesabı için DateTimeImmutable ile DateInterval kullanılmaya devam edilir. Yaz saati geçişinde bir takvim günü 23 veya 25 saat olabileceğinden, “bir gün” ile “24 saatlik süre”yi ayırmak gerçek bir hata sınıfını önler. Time\Duration belgesi.
3. clamp(): Alt ve üst sınırı açıkça ifade etmek
Bir değeri belirli aralıkta tutmak için yazılan min(max(...)) kalıbının artık doğrudan bir karşılığı var:
// Girdi daha önce doğrulanmış bir tamsayı olsun.
$requestedPageSize = 250;
$pageSize = clamp($requestedPageSize, 1, 100);

echo $pageSize; // 100
clamp(), aralıktaki değeri olduğu gibi döndürür; dışarıdaysa ilgili sınırı seçer. Alt sınır üst sınırdan büyükse ValueError oluşur. Fonksiyonun farklı türleri kabul etmesi onu bir girdi doğrulayıcısına dönüştürmez. HTTP isteğinden gelen metni önce doğrulamak, sonra sınırlandırmak gerekir. clamp() belgesi.
4. Io\Poll: Çok sayıda bağlantıyı izlemek için temel bir API
Bir ağ uygulamasında sürekli “bu bağlantıda okunacak veri var mı?” diye sormak yerine, işletim sisteminin hazır olan bağlantıları bildirmesini isteyebiliriz. Yeni Io\Poll API’si bu ihtiyaca yönelik bir temel sunuyor; Linux’ta epoll, uygun BSD sistemlerinde kqueue gibi altyapılardan yararlanabiliyor.
Bu, PHP’ye otomatik paralellik kazandıran bir düğme değil. Bloklayan bir veritabanı çağrısı kendiliğinden asenkron hâle gelmez. Ayrıca API tek başına zamanlayıcıları ve uygulama yaşam döngüsünü yöneten tam bir event loop değildir. Ağ ve asenkron çalışma kütüphanelerinin üzerine yapı kurabileceği, akışların hazır olma durumunu izleyen bir katmandır. Sıradan bir CRUD uygulamasında doğrudan kullanmak zorunda değilsiniz; bağlantı yoğun servislerde neden değerli olduğunu bilmek yeterli. Uygulanan polling API RFC’si.
5. Readonly özelliklere varsayılan değer
// PHP 8.6
final class RetryPolicy
{
    public readonly int $maxAttempts = 3;
}
Özelliğin bu şekilde varsayılan değer alması artık mümkün. Değer atanmış sayıldığı için constructor içinde tekrar atama yapılabileceğini düşünmemek gerekiyor. Constructor parametresine verilen varsayılan değerle özellik bildiriminin varsayılan değeri de aynı şey değil. PHP 8.6 yeni özellikler.
6. SortDirection: Sıralama yönü için ortak bir enum
SortDirection::Ascending ve SortDirection::Descending, kendi API’nizde sıralama yönünü belirsiz metinler yerine açık bir türle taşımanızı sağlar. Ancak PHP 8.6.0’daki yerleşik sıralama fonksiyonları henüz bu enum’u kabul etmiyor. Örneğin array_multisort() için kullanılan SORT_ASC ve SORT_DESC sabitlerini doğrudan bununla değiştirmemelisiniz. SortDirection belgesi.
Daha az konuşulan, işinize yarayabilecek API değişiklikleri
Yeni sürüm yalnızca dil sözdiziminden oluşmuyor. Kullandığınız eklentiye göre şu başlıklar da anlamlı olabilir:
- Akış hataları:
stream_last_errors(),stream_clear_errors()vestream_socket_get_crypto_status()gibi yeni fonksiyonlar, akış ve şifreleme durumunu incelemek için ek araçlar sunuyor. - Uluslararası metin ve sayılar:
grapheme_strrev()veIntlNumberRangeFormattergibi eklemeler, kullanıcıya görünen metinlerin işlenmesi ve sayı aralıklarının yerelleştirilmesi tarafında kullanışlı. - Bellekte ZIP:
ZipArchive::openString()vecloseString(), arşiv verisini metin/bayt dizisi üzerinden işlemek için yeni seçenekler. - MySQLi:
quote_string()kaçışla birlikte tırnaklamayı da yapıyor. Bu ekleme, sorguları parametrelerle hazırlama alışkanlığını terk etmek için bir gerekçe değil. - URI oluşturma: Yeni URI builder sınıfları, adresleri bileşenlerinden oluşturma ihtiyacına cevap veriyor. URI uzantısının ilk kez 8.6’da geldiğini söylemek doğru olmaz.
Bu listeyi uygulamanızın kullandığı eklentilerle eşleştirmek, bütün yenilikleri projeye taşımaya çalışmaktan daha faydalı. Yeni fonksiyonlar, yeni sınıflar ve arayüzler.
JSON hata mesajları artık hatanın konumuna ilişkin ek bilgi içeriyor. OpenSSL akışlarında TLS oturumunu yeniden kullanma, dış PSK ve TLS 1.3 early data desteği de genişledi. Kriptografi tarafında bazı yeni Sodium işlemleri belirli libsodium sürümlerini gerektiriyor. PHP sürüm numarası tek başına bütün bu kabiliyetlerin mevcut olduğunu garanti etmiyor; derleme ve bağlı kütüphaneler de önemli. Eklenti bazında yenilikler ve gereksinimler.
Ekim’deki kritik açıklar ve sonrasında yayımlanan yamalar
PHP 8.6’yı güvenlik açısından konuşurken birkaç hafta önceki güncellemeleri atlamak eksik bir resim oluşturur. Burada tek bir açık ve tek bir yama yok; farklı kök nedenleri olan, bir bölümü önceki düzeltmeleri tamamlayan birden fazla kayıt var.
- 21 Ekim 2026: CVE-2026-109618 ve CVE-2026-109619 için güvenlik güncellemeleri yayımlandı. İlgili kararlı sürümler 8.2.35, 8.3.36, 8.4.27 ve 8.5.12 idi. PHP Foundation, duyurunun planlanan 22 Ekim’den bir gün öne alındığını açıklıyor. PHP Foundation’ın açıklaması.
- 19 Kasım 2026: PHP 8.6.0 ile birlikte, desteklenen eski dallarda 8.2.36, 8.3.37, 8.4.28 ve 8.5.13 yayımlandı. Yeni açıklar ve bazı önceki düzeltmelerin devamı niteliğindeki sorunlar da bu sürümlerde ele alındı. Resmî sürüm değişiklikleri.
Pratik sonuç: Ekim’de güncellemiş olmak Kasım yamalarını gereksiz yapmıyor. Öte yandan bu açıkların kapanması için bütün uygulamaları aynı gün 8.6’ya taşımak da gerekmiyor; desteklenen mevcut dalın güncel yaması alınabilir. Dağıtımınız geriye dönük yama uyguluyorsa yalnızca görünen sürüm numarasına değil, paket sağlayıcısının güvenlik kaydına da bakın.
CVE-2026-109618: Bellek tükenmesi neden sadece hata sayfası olmayabilir?
Normal beklenti, bellek sınırına ulaşan bir isteğin kontrollü biçimde sonlanmasıdır. Bu açıkta bellek tükenmesi sırasında yürütmenin kesilmesi, bazı durumları yarım bırakabiliyor; sonlandırma işlemleri de bu tutarsız durumu kullanabiliyordu. Sonuç, bellek bozulması ve belirli koşullarda uzaktan kod çalıştırma olabiliyordu.
Resmî kayıtta kimlik doğrulamasız kod çalıştırmanın mod_php üzerinde gösterildiği belirtiliyor. PHP-FPM için de etkilenebilirlik değerlendirmesi var; ancak aynı kayıttaki her ortam için tamamlanmış bir istismar gösterildiğini söylemek doğru değil. Düzeltme, bellek tükenmesiyle güvenli noktalarda başa çıkma yaklaşımını değiştiriyor.
Bir görsel işleme veya büyük veri ayrıştırma isteğinin belleği tüketmesini düşünün: Uygulamanın kontrollü hata vermesi gerekirken, sorun çalışma zamanının güvenlik sınırına taşınabiliyor. Çözüm olarak bellek limitini sınırsız yapmak, sunucuyu kaynak tüketimine açık bırakır; yamanın yerini tutmaz. CVE-2026-109618 resmî kaydı.
CVE-2026-109619: Önceki istekten kalan durumun sonraki isteğe taşınması
Uzun yaşayan bir PHP worker’ı çok sayıda isteğe hizmet eder. Her istekten sonra ona ait durumun doğru temizlenmesi gerekir. Bu açık, istekler arasında kalabilen geçersiz referanslarla ilişkiliydi. Bir isteğin bıraktığı durum, aynı worker’daki sonraki istekte serbest bırakılmış belleğe erişilmesine yol açabiliyordu.
Buna use-after-free, yani ömrü sona ermiş belleğin yeniden kullanılması deniyor. Bazı saldırı yollarında kod çalıştırmaya kadar ilerleyebilen bir durum. Hataları kullanıcıya göstermemek veya @ ile bastırmak, bu yaşam döngüsü sorununu düzeltmez. CVE-2026-109619 resmî kaydı.
PHP Foundation iki Ekim açığının puanını 9,2 olarak veriyor ve düzeltme sürecindeki gecikmenin nedenlerini de açıklıyor. Bir blog yazısında yalnızca ürkütücü bir puan aktarmak yerine bu ayrımı bilmek daha yararlı: Bellek limiti, hata gösterimi veya framework kullanımı, çalışma zamanındaki bu sınıf hataların yaması değildir. Koordinasyon ve güvenlik sürecinin açıklaması.
Kasım’daki dikkat çekici sorun: HTTPS yazıyor, ama TLS devreye girmeyebiliyor
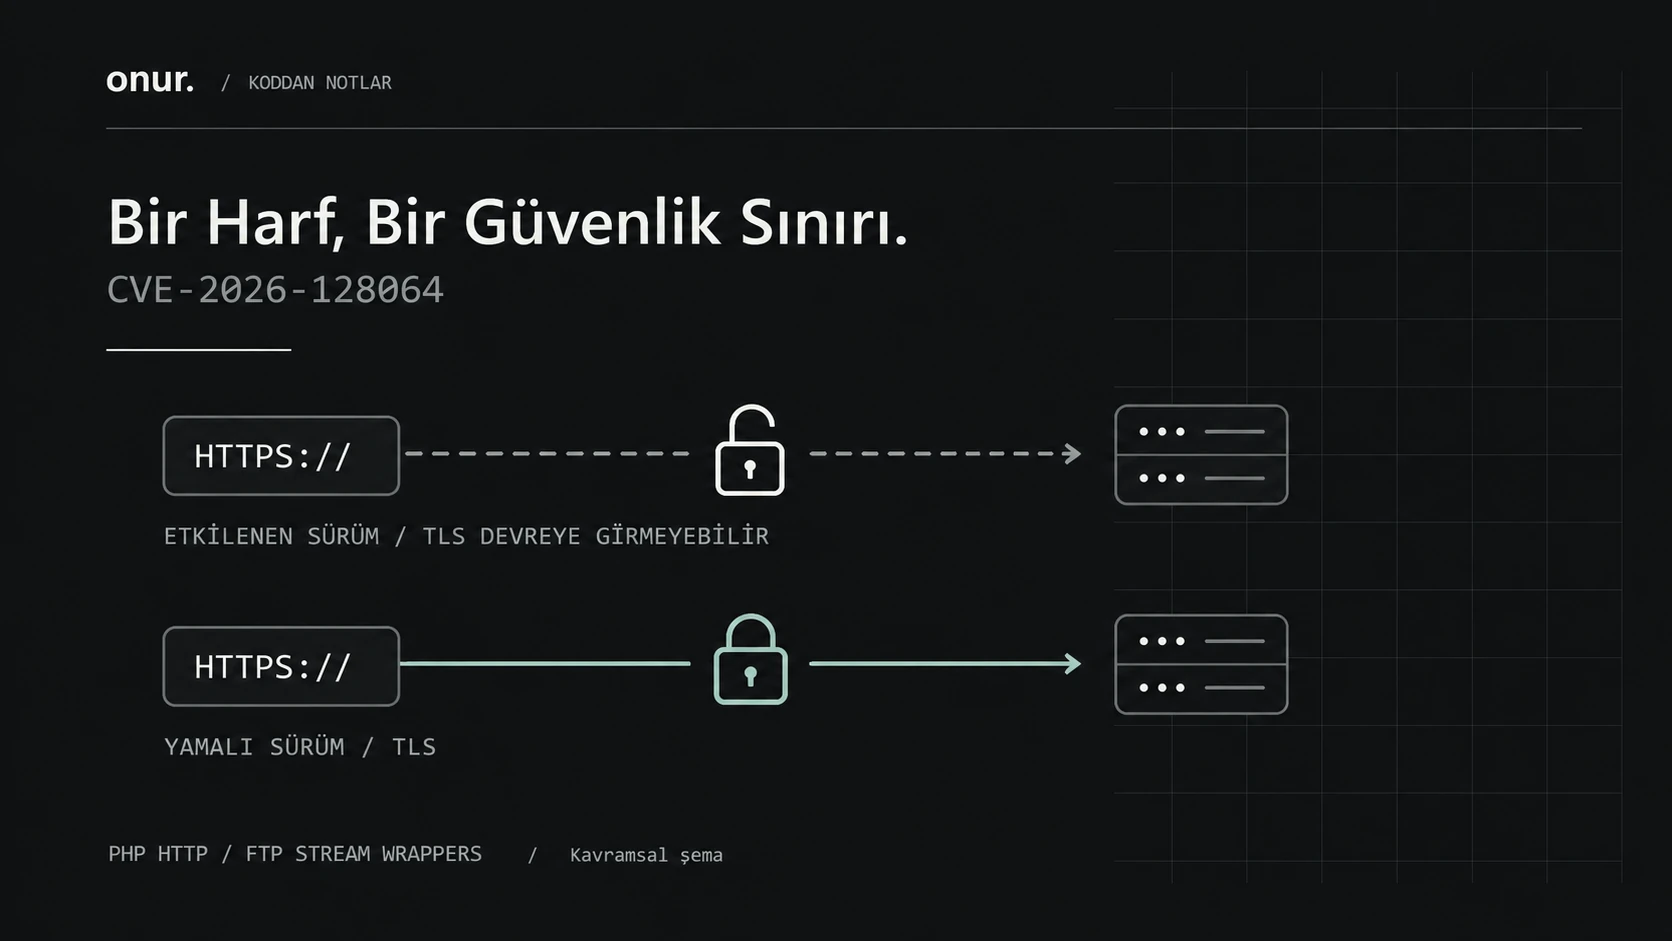
CVE-2026-128064: Sorun, PHP’nin HTTP ve FTP akış sarmalayıcılarının protokol kontrolündeydi; bütün HTTPS istemcilerini kapsayan genel bir TLS açığı değildi.
CVE-2026-128064, PHP’nin HTTP/FTP stream wrapper uygulamasındaki şema kontrolüyle ilgili. Belirli büyük-küçük harf birleşimlerinde, örneğin HTTPS:// veya httpS://, şema tanınırken TLS’yi etkinleştiren kontrol farklı davranabiliyordu. Böylece şifreli olması beklenen veri açık metin gönderilebiliyordu.
Örneğin dış servise kimlik doğrulama bilgisi gönderen bir uygulama düşünün. Uygulamanın takip ettiği yönlendirme uygun biçimde etkilenebiliyorsa, ilk URL küçük harfle yazılmış olsa bile risk ortaya çıkabilir. Özellikle gövdeyi koruyan yönlendirmeler hassas veriyi taşıyabilir. Saldırı koşulları arasında URL/yönlendirme üzerinde etki ve trafiği görebilme gibi unsurlar bulunur.
Bu, “tarayıcıdaki bütün HTTPS güvensiz” veya “cURL kesin etkileniyor” demek değil. Kayıt PHP akış sarmalayıcılarını kapsıyor. Düzeltme, protokol karşılaştırmasını doğru biçimde büyük-küçük harften bağımsız yapıyor. Resmî önem derecesi High, CVSS v4 puanı 8,2. CVE-2026-128064 resmî kaydı.
URL’nin tamamını küçük harfe dönüştürmek genel bir çözüm değildir; yol ve sorgu bölümlerinin anlamını değiştirebilir. Burada doğru yaklaşım çalışma zamanını yamalamak ve dış isteklere ilişkin yönlendirme politikasını ayrıca gözden geçirmektir.
Kasım yamalarında başka hangi riskler ele alındı?
Oturum verisinin farklı biçimde yorumlanması
CVE-2026-115560: Aynı oturum verisi bir noktada bir serializer ile yazılıp başka noktada farklı serializer ile okunursa, veri farklı anlamlandırılabiliyor. Özellikle upload progress ve paylaşılan oturum depoları bu sınırı önemli hâle getiriyor. Uygun uygulama sınıfları da mevcutsa nesne enjeksiyonu üzerinden kod çalıştırmaya uzanabilen bir zincir oluşabiliyor.
Yamalar upload progress’i varsayılan olarak kapatıyor ve ilgili yapılandırma değişikliklerini kısıtlıyor. Mevcut yapılandırmada açıkça etkinleştirilmiş ayarlar kendiliğinden yok olmaz. Aynı depoyu kullanan uygulamaların serializer ayarlarını tutarlı tutmak, farklı güvenlik alanlarının oturumlarını ayırmak gerekir. Bir ayarı uygulama başladıktan sonra değiştirmek de istek gövdesinin daha önce işlenmiş olmasını geri alamaz. CVE-2026-115560.
CVE-2026-126714: Dosya tabanlı oturum yazımı yarıda kaldığında yeni içeriğin bir kısmıyla eski içeriğin kalanı birleşebiliyordu. Bunun daha sonra deserialize edilmesi, gerekli koşullar ve uygun nesne zinciri varsa tehlikeli olabiliyor. Düzeltme yazma öncesinde dosyayı sıfırlayarak eski kuyruğun kalmasını engelliyor. Bu sorun yalnızca upload progress kullanımıyla sınırlı değil. CVE-2026-126714.
İstek sonlandırma ve hata izlerindeki ek bellek sorunları
Ekim’deki ana sorunların ardından benzer yaşam döngüsü yolları da incelendi. Bunları “aynı açık tekrar yayımlandı” diye tek cümlede toplamak yanıltıcı olur:
- CVE-2026-129182: Geç sonlandırma aşamasındaki fatal error backtrace, temizlenmiş global durumu yeniden doldurabiliyor ve sonraki istekte geçersiz erişime yol açabiliyordu. Kayıt PHP 8.5 dalını kapsıyor; bu özel yol için gösterilmemiş bir RCE’yi kesin gerçekleşmiş gibi anlatmamak gerekiyor. Resmî kayıt.
- CVE-2026-129481: Başarısız oturum temizliğinden kalan dosya adı referansı, worker tekrar kullanıldığında sorun oluşturabiliyordu. Etkilenen alan PHP 8.3 ve sonraki ilgili dallarda; 8.2’de aynı alan bulunmuyor. Resmî kayıt.
- CVE-2026-129474: PHP 8.5’te magic method ve hata izi birleşiminde use-after-free. Özellikle
fatal_error_backtraces=1vezend.exception_ignore_args=0koşulları önemli; belirli koşullarda uzaktan kod çalıştırma gösterilmiş. Resmî kayıt. - CVE-2026-129496: Saat dilimi önbelleği ve erken hata kaydı yollarıyla ilişkili bir başka yaşam döngüsü sorunu. Gerekli koşullarda FPM çökmesi ve ek koşullarla kod çalıştırma riski anlatılıyor; her tarih işlemini etkileyen genel bir hata değil. Resmî kayıt.
PHP-FPM ve PHP-CGI: Çalıştırma biçimi neden önemli?
CVE-2026-129289, belirli koşullarda tam tüketilmemiş istek gövdesiyle yeniden kullanılan kalıcı FastCGI bağlantısının etkileşiminden kaynaklanıyor. Özel gövde işleme koşulları ve bağlantının açık tutulması bir araya geldiğinde, ön taraftaki yönlendirme sınırlarının aşılmasına ve worker yetkileriyle kod çalıştırmaya uzanabiliyor. Bütün FPM kurulumlarının aynı şekilde sömürülebileceği anlamına gelmiyor. CVE-2026-129289.
CVE-2026-129291 ise FPM’in epoll işleyişi ve catch_workers_output ile ilişkili bir yetki yükseltme açığı. Saldırganın önceden worker içinde kod çalıştırabiliyor olması gerekiyor. Bazı kurulumlarda daha yüksek yetkili master sürecine geçiş mümkün olabiliyor. “Anonim ziyaretçi doğrudan root oluyor” diye sunmak bu önkoşulu gizler. CVE-2026-129291.
CVE-2026-129292, FPM’in ayrıntılı HTML durum çıktısındaki kaçış eksiklikleriyle ilgili bir XSS sorunu. Yönetici ilgili durum sayfasını açtığında saldırgan etkisindeki alanlar tarayıcıda kod çalıştırabiliyordu. Durum ekranını internete açmamak iyi bir sınırdır; fakat yamanın yerine geçmez. CVE-2026-129292.
CVE-2026-129538, cgi.fix_pathinfo=1 ve belirli yol eşleme koşullarındaki sınır dışı bellek işlemleriyle ilgili. Bu kayıt PHP-CGI için; PHP-FPM ve mod_php ile aynı başlık altında genellenmemeli. CVE-2026-129538.
Eklenti ve dış veri işleme tarafındaki diğer düzeltmeler
- Phar — CVE-2026-128090: Saldırgan arşivi değiştirebildiğinde, imza doğrulamasının daha zayıf bir hash biçimine düşürülebilmesi. Güvenilir anahtar dosyasının bulunmasıyla imza türü arasındaki ilişki düzeltiliyor. Dosyanın bir hash’e sahip olması, kaynağının güvenilir olduğunu tek başına kanıtlamaz. Resmî kayıt.
- SOAP — CVE-2026-15353: Özel biçimlendirilmiş SOAP dizilerinde başlatılmamış bellekten küçük miktarda bilgi sızması; etkisinin görünür olması uygulamanın ayrıştırılmış veriyi nasıl sunduğuna da bağlı. Resmî kayıt.
- SOAP — CVE-2026-129506: Güvenilmeyen SOAP/WSDL/şema verilerinin belirli DTD işleme yollarında use-after-free ve çökme. Kayıt bunu doğrulanmış RCE olarak sunmuyor. Resmî kayıt.
- DOM — CVE-2026-129501: PHP 8.4 ve sonrasındaki modern DOM XML serileştirmesinde belirli namespace verilerinin double-free oluşturması. Her XML okuma işleminin aynı açığa girdiği söylenemez. Resmî kayıt.
- HTTP stream — CVE-2026-127960: Saldırganın kontrolündeki sunucudan gelen katlanmış yanıt başlıklarının işlenmesi, aşırı CPU tüketimine yol açabiliyordu. Bu, dış veri çeken servisler için hizmet reddi riski. Resmî kayıt.
- URI — CVE-2026-129438: PHP 8.5’in RFC 3986 URI serileştirmesinde çok büyük girdilerle kesilmiş/geçersiz sonuç oluşabilmesi. Belirli boyut ve API koşullarına bağlı;
parse_url()için genel bir iddia değil. Resmî kayıt.
Bu bölüm, uygulama ve sunucu ekiplerinin işine yarayacak risklere odaklanıyor; bütün hata düzeltmelerinin eksiksiz dökümü değil. Tam listeyi ve bağlı kütüphane güncellemelerini PHP ChangeLog üzerinden takip edebilirsiniz.
Yeni oturum varsayılanları daha güvenli; yine de yapılandırmayı kontrol edin
PHP 8.6’nın yerleşik session mekanizmasında üç varsayılan değişiyor:
session.use_strict_mode = 1
session.cookie_httponly = 1
session.cookie_samesite = Lax
use_strict_mode, daha önce oluşturulmamış oturum kimliklerinin kabulünü sınırlar. HttpOnly, JavaScript’in çerezi doğrudan okumasını engeller. SameSite=Lax ise çerezin siteler arası gönderimini sınırlandırır. Bunlar sırasıyla girişte oturum kimliği yenilemenin, XSS önlemlerinin ve CSRF korumasının yerini almaz.
Mevcut php.ini ayarları bu varsayılanları geçersiz kılabilir. HTTPS üzerinde Secure çerez ayarını ayrıca kontrol edin. Siteler arası POST kullanan ödeme dönüşleri veya giriş akışları yeni SameSite davranışıyla test edilmeli. Framework’ün kendi session katmanı varsa onun yapılandırmasını ayrıca inceleyin; PHP’nin yeni varsayılanlarını otomatik devraldığını varsaymayın. Kabul edilen session güvenlik varsayılanları RFC’si.
Performansta ne değişti? Neden tek bir yüzde vermiyorum?
Resmî değişiklik listesi birçok dar ama sık kullanılan yolun iyileştirildiğini gösteriyor: belirli printf() biçimlerinin derlenmesi, doğrudan first-class callable veya partial application ile kullanılan array_map() çağrılarının optimizasyonu, JSON kodlama, bazı dizi işlemleri ve bilinen constructor çağrıları bunlar arasında. Bellek, platform ve eklenti tarafında da iyileştirmeler var. Performans ve diğer değişiklikler.
Closure optimizasyonları için küçük bir ayrıntı önemli: RFC’de tartışılmış her fikir final sürüme girmiş değil. Durumsuz static closure’ların önbelleğe alınması uygulanmışken, otomatik static çıkarımı geri çekilmiş. Dolayısıyla “artık bütün closure’lar otomatik static” gibi bir çıkarım doğru değil. Closure optimizasyonları RFC’si ve uygulama durumu.
Ben bu yazı için uygulama benchmark’ı çalıştırmadım. Dolayısıyla “site yüzde şu kadar hızlanacak” demeyeceğim. Veritabanında 250 milisaniye bekleyen bir isteğin PHP hesaplama süresini azaltmakla, yoğun JSON üreten bir endpoint’i hızlandırmak aynı sonucu vermez.
Kendi projenizde anlamlı karşılaştırma için şu yaklaşımı öneririm:
- Aynı makine kaynağı, aynı veri ve aynı bağımlılık kilidiyle iki ortam hazırlayın.
- OPcache, JIT, worker sayısı ve eklenti ayarlarını kaydedin; karşılaştırmayı bunlar değişmeden yapın.
- Önbelleği ısıtın. İlk istek ile sürekli yük sonuçlarını ayrı tutun.
- Yalnızca ortalamaya değil, p95/p99 gecikmeye, CPU’ya, belleğe ve hata oranına bakın.
- Giriş, arama, listeleme, dosya yükleme ve kuyruk işi gibi gerçek akışları tekrar tekrar ölçün.
Böylece değişimin PHP’den mi, soğuk önbellekten mi, farklı sorgu planından mı kaynaklandığını ayırabilirsiniz.
Kaldırılan, kullanımdan kaldırılması planlanan ve davranışı değişen parçalar
Deprecated, “bu sürümde silindi” demek değildir. Genellikle çalışmaya devam eden ama gelecekte kaldırılmaya hazırlanan davranışı ifade eder. Geçişte uyarıları kayda almak, bağımlılıkları güncellemek ve gerçek kaldırılmaları ayrıca okumak gerekir.
Önce aratmaya değer eski kullanımlar
is_double()yerineis_float();is_long()/is_integer()yerineis_int();doubleval()yerinefloatval().strcoll()veSORT_LOCALE_STRINGyerine uygun yerel ayarlaCollatorkullanımını değerlendirin.spl_object_hash()yerinespl_object_id();spl_classes()yerine SPL uzantısını Reflection ile inceleme.SplFileObjectCSV yöntemleri deprecated. Akış üzerinden çalışan globalfgetcsv()vefputcsv()bundan etkilenmiyor.ArrayIteratorüzerindeki bazı sıralama, flag ve serileştirme yöntemleri deprecated;ArrayObjectüzerindeki karşılıkları aynı kapsamda değil.
Özel session handler yazdıysanız create_sid() ve validateId() desteğini de kontrol edin. Constructor/destructor dönüş değerleri ve finally içinden return gibi başka eski davranışlar da geçiş listesinin parçası. Final sürümün deprecated listesi.
finally içindeki return neden sorunlu?
Temizlik yapmak için yazılan bir finally bloğunun dönüş değeri, asıl işlemin sonucunu veya fırlatılan istisnayı gölgeleyebilir. Sonucu hesaplama ile kaynağı kapatma işini ayırmak daha açık bir akış verir:
function readFirstLine(string $path): string|false
{
    $handle = fopen($path, 'rb');

    if ($handle === false) {
        throw new RuntimeException('Dosya açılamadı.');
    }

    try {
        $line = fgets($handle);
    } finally {
        fclose($handle);
    }

    return $line;
}
Burada fgets() başarısız olursa veya istisna oluşursa akışın anlamı, temizlik bloğundaki ayrı bir dönüşle gizlenmez. Bu düzenlemenin gerekçesi ve diğer önerilerin oylama geçmişi 8.6 deprecation RFC’sinde incelenebilir. RFC’de tartışılan her öneriyi kabul edilmiş sanmamak; final listeyi esas almak gerekir.
mbregex deprecated; mbstring’in tamamı kaldırılmıyor
Oniguruma bakımının sona ermesi nedeniyle mb_ereg*, mb_split() ve ilgili regex API’leri PHP 8.6’da deprecated; PHP 9.0 için kaldırılmaları planlanıyor. Bu, mb_strlen() gibi bütün mbstring fonksiyonlarının kaldırıldığı anlamına gelmiyor.
PCRE tabanlı preg_* fonksiyonlarına geçiş düşünülebilir. Ancak sadece fonksiyon adını değiştirmek yeterli değil: desen sözdizimi, kodlama, eşleşme çıktısı ve Unicode davranışı test edilmeli. Türkçe karakterler, boş metinler ve geçersiz UTF-8 örnekleri bu testlerde yer almalı. Oniguruma ve mbregex geçiş RFC’si.
Sessizce fark yaratabilecek davranış değişiklikleri
trim(), ltrim() ve rtrim() artık varsayılan olarak form-feed karakterini de temizliyor. Bazı geçersiz flag değerleri ValueError üretiyor; çeşitli çevre değişkeni, süreç ve dosya API’lerinde NUL karakterine ilişkin kontroller sıkılaşıyor. unpack() biçiminde yeni endian işaretleri, eski biçim adlarıyla çakışabilir. Modern DOM XMLDocument tarafında daha önce etkisiz olan LIBXML_XINCLUDE seçeneğinin geçerli seçenekler arasından çıkarılması da kontrol edilmeli. Geriye uyumsuz değişiklikler.
Dosya işlemlerinde başarı kontrolü de önemli: fclose(), file_put_contents() ve copy(), flush veya kapatma hatalarını artık başarısızlık olarak yansıtabiliyor. Bir raporun yazıldığını varsaymak yerine dönüş değerini inceleyen kod, bu değişiklikten fayda sağlar. Diğer davranış değişiklikleri.
Üretime geçiş: Sürümü değil, çalışan sistemi doğrulayın
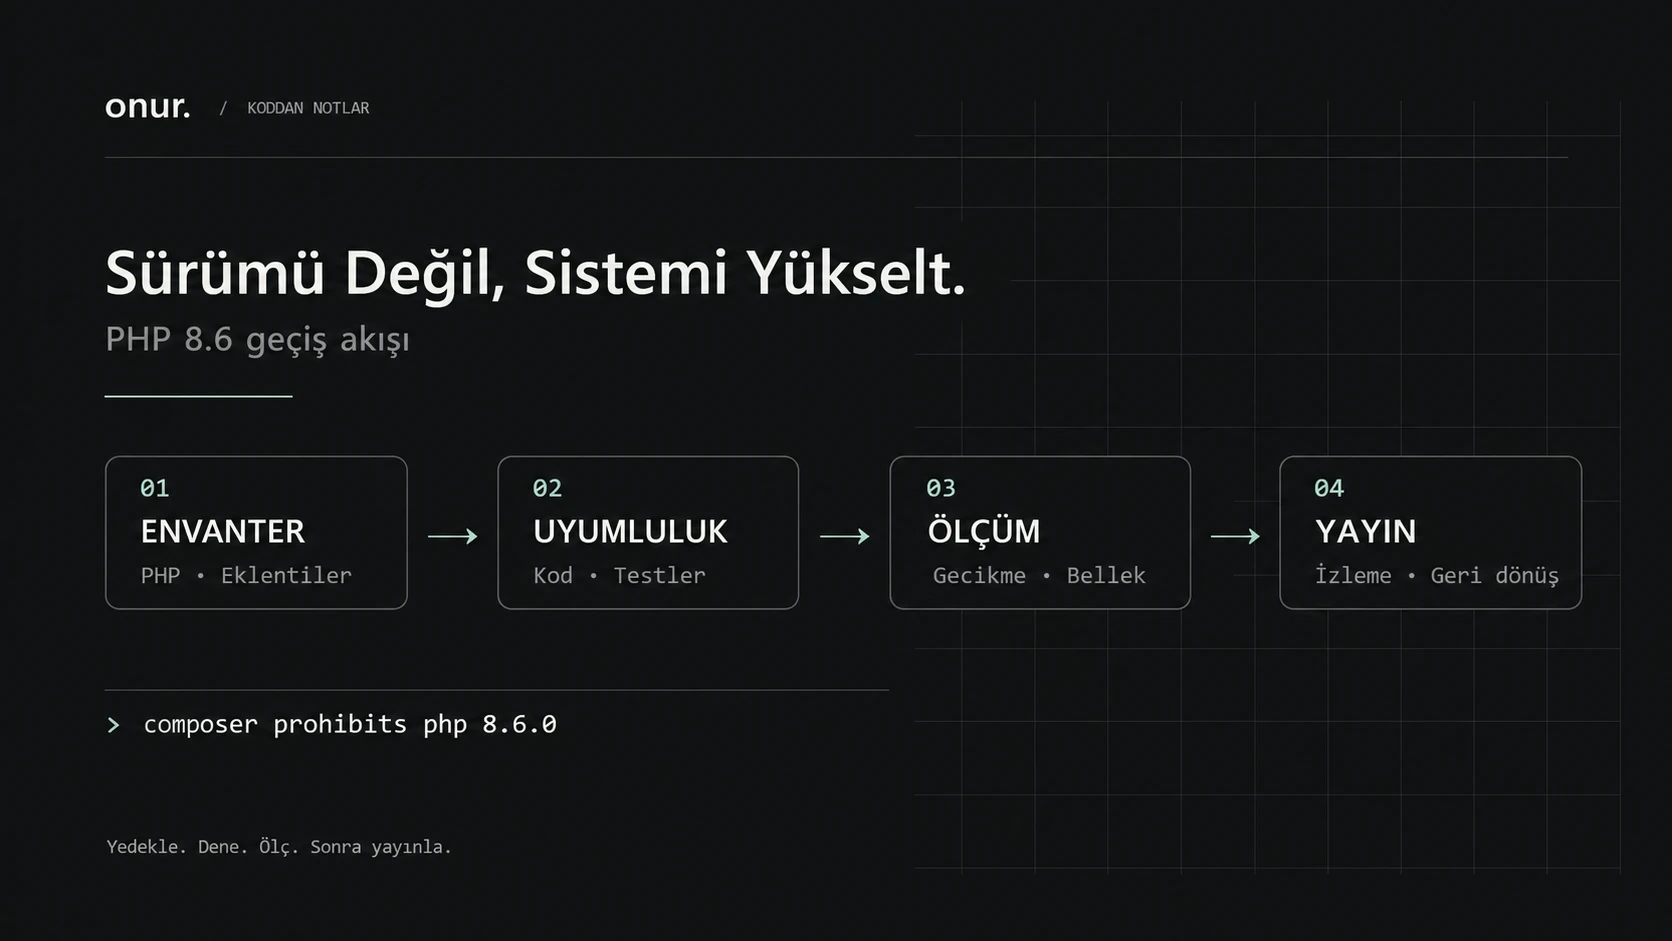
Önce hangi bileşenlerin çalıştığını bulun; sonra aynı sistemi yeni çalışma zamanında test edin.
1. CLI ile web sunucusunun aynı PHP’yi kullandığını varsaymayın
php -v
php --ini
php -m
Bunlar terminaldeki çalışma zamanını gösterir. Web sunucusunun FPM havuzu, cron işleri ve kuyruk worker’ları farklı PHP sürümleriyle çalışıyor olabilir. Yönetim panelinde sürümü değiştirmek bütün uzun yaşayan süreçleri yenilemiş olduğunuz anlamına gelmez. Her çalıştırma yolunu ayrı doğrulayın; teşhis için oluşturulan herkese açık phpinfo() dosyalarını sunucuda bırakmayın.
2. Bağımlılık uyumluluğunu görünür hâle getirin
composer prohibits php 8.6.0
composer check-platform-reqs
composer audit
İlk komut, bağımlılık ağında 8.6’ya engel olan kısıtları bulmaya yardımcı olur. İkincisi, kurulu bağımlılıkların gerçek PHP ve eklenti gereksinimlerini kontrol eder; bunu hedef ortamda da çalıştırın. Sonuncusu bilinen paket güvenlik duyurularını tarar. Hiçbiri tek başına uygulamanın hatasız olduğunu kanıtlamaz. Composer CLI belgeleri.
Laravel kullanan bir projede framework ve paketlerin sürüm aralıklarını; Phalcon gibi yerel PHP eklentisi kullanan bir projede ise hedef PHP sürümü ve ABI ile uyumlu eklenti derlemesini ayrıca doğrulayın. Eski bir DLL veya paylaşımlı kütüphaneyi yeni sürüme kopyalamak yeterli bir geçiş yöntemi değildir. Bu rehber belirli bir Laravel veya Phalcon sürümüne doğrulanmamış “8.6 uyumlu” etiketi vermiyor.
3. Sadece ana sayfayı değil, sınırları test edin
Önerdiğim kabul kontrolü; giriş/çıkış, oturum yenileme, yetki kontrolü, dosya yükleme, ödeme dönüşü, dış API, CSV/ZIP üretimi, e-posta ve kuyruk işlerinden oluşur. Kullanmıyorsanız bir özelliği teste eklemek zorunda değilsiniz; fakat kritik iş akışınızı yalnızca HTTP 200 yanıtına indirgemeyin.
Test ortamında deprecated uyarılarını kaydedin. Özellikle uygulamanızın doğrudan yazmadığı, eski bir paketin tetiklediği uyarıları sahiplenin: Çözüm çoğunlukla ilgili paketin güncellenmesi veya değiştirilmesidir. Üretimde hataları ziyaretçiye açarak test yapmayın.
4. Windows geliştirme ortamını ayrı değerlendirin
Resmî Windows PHP 8.6 derlemeleri Visual Studio 2026/VS18 araç zincirine geçti. OpenSSL ve libxml2 gibi bağlı kütüphanelerde de değişiklikler var. Laragon’da yeni PHP klasörünü seçmek dışında uygun çalışma zamanı, thread-safety tercihi, mimari ve eklenti uyumunu kontrol etmek gerekir. PHP 8.6 Windows destek notları.
5. Geri dönüş yolunu yayın öncesinde hazırlayın
Çalışan önceki imajı veya paket setini, yapılandırmayı ve uygulama sürümünü saklayın. Veritabanı değişikliği de yapıyorsanız yalnızca PHP’yi geri almanın yeterli olup olmayacağını önceden düşünün. Yayından sonra hata oranını, oturum davranışını, kuyruk gecikmesini ve dış servis hatalarını izleyin.
Yamayı içeren sürümü diske kurmakla, istekleri gerçekten o sürümün işlemesi aynı şey değildir. Servisleri uygun biçimde yeniledikten sonra çalışan süreçleri doğrulamak, güncellemenin son adımı olmalı.
Geçiş kararı verirken akla gelen üç soru
Güvenlik için bugün mutlaka PHP 8.6’ya mı geçmeliyim?
Hayır. 20 Kasım 2026 itibarıyla desteklenen önceki dalların yamalı sürümleri de mevcut. Önce güvenlik güncellemesini alın; 8.6 geçişini bağımlılık, eklenti ve iş akışı testleriyle planlayın. Eski ve artık desteklenmeyen bir dalda kalmak ise ayrı bir yükseltme ihtiyacı doğurur.
PHP 8.6’nın destek takvimi nasıl?
Resmî takvimde aktif destek 31 Aralık 2028’e, güvenlik desteği 31 Aralık 2030’a kadar görünüyor. Bu tarihler, aradaki yama sürümlerini kurmadan aynı ilk sürümde kalınabileceği anlamına gelmez. PHP desteklenen sürümler takvimi.
En iyi başlangıç noktası ne?
Önce kullandığınız PHP dalının güncel güvenlik yamasını doğrulayın. Sonra üretime benzeyen bir ortamda PHP 8.6 ile uygulamanızı çalıştırın. Yeni sözdizimini kullanmaya başlamak bundan sonra gelir. Benim için iyi bir yükseltme, sürüm numarasının değişmesinden çok; uygulamanın davranışını, güvenlik sınırlarını ve geri dönüş yolunu anlayarak yapılmış olandır.
BİRLİKTE ÖĞRENELİM
Yorumlar
Henüz yorum yok. Düşünceni paylaşarak sohbeti başlatabilirsin.
Bir Yorum Bırak.
Katkılarını ve deneyimlerini duymak isterim. Yorumlar yayınlanmadan önce incelenir.