
Laravel Güvenlik Duyuruları: 12.73 ve 13.43 İçin Kontrol Rehberi
Laravel’in 18 Kasım güvenlik duyuruları; doğrulama, dosya yükleme, Eloquent ve Blade tarafında hangi koşulların önemli olduğunu gösteriyor. Etkilenen akışları, yama sürümlerini ve güncelleme sonrası kontrolleri somut örneklerle inceliyorum.
Laravel uygulamasında bir alanın doğrulamadan geçmesi, her koşulda güvenli olduğu anlamına gelmez. Alanın tipi, kuralların çalışma sırası, dosyanın istekte nasıl temsil edildiği ve doğrulama sonrasında hangi verinin kullanıldığı sonucu değiştirebilir. 18 Kasım 2026’da yayımlanan Laravel güvenlik duyuruları, bu sınırların neden birlikte düşünülmesi gerektiğini gösteriyor.
Bu yazı 20 Kasım 2026 itibarıyla resmî duyuruları ve sürüm notlarını karşılaştırır. Sürüm çıkışı ile güvenlik açıklamasının yayımlanması aynı tarih değildir: 12.73.0 ve 13.43.0 sürüm kayıtları 17 Kasım’a, burada incelenen duyurular 18 Kasım’a aittir. Yeni bilgi, açıkların koşulları ve uygulama üzerindeki etkileridir. Laravel 12.73.0, Laravel 13.43.0.
Önce hangi kod yollarının etkilendiğini bulun
Duyuruları “Laravel kullanan herkes aynı ölçüde tehlikede” şeklinde okumak doğru olmaz. Bir uygulamada kayıt formu, diğerinde dosya yükleme veya çok kiracılı kayıt seçimi öncelikli olabilir. İncelemeyi şu sorularla başlatın:
- Dışarıdan gelen e-posta ve ondalık alanlar hangi boyut sınırlarından geçiyor?
- JSON isteğindeki sayı ve boolean değerler, metin sütunlarıyla karşılaştırılıyor mu?
- Dosyayı doğrularken kullanılan veriyle kaydederken kullanılan veri aynı mı?
- Modelin korunan alanlarına set mutator tanımlanmış mı?
- Kullanıcı girdisi dinamik Blade bileşenlerine veya Markdown e-postalara taşınıyor mu?
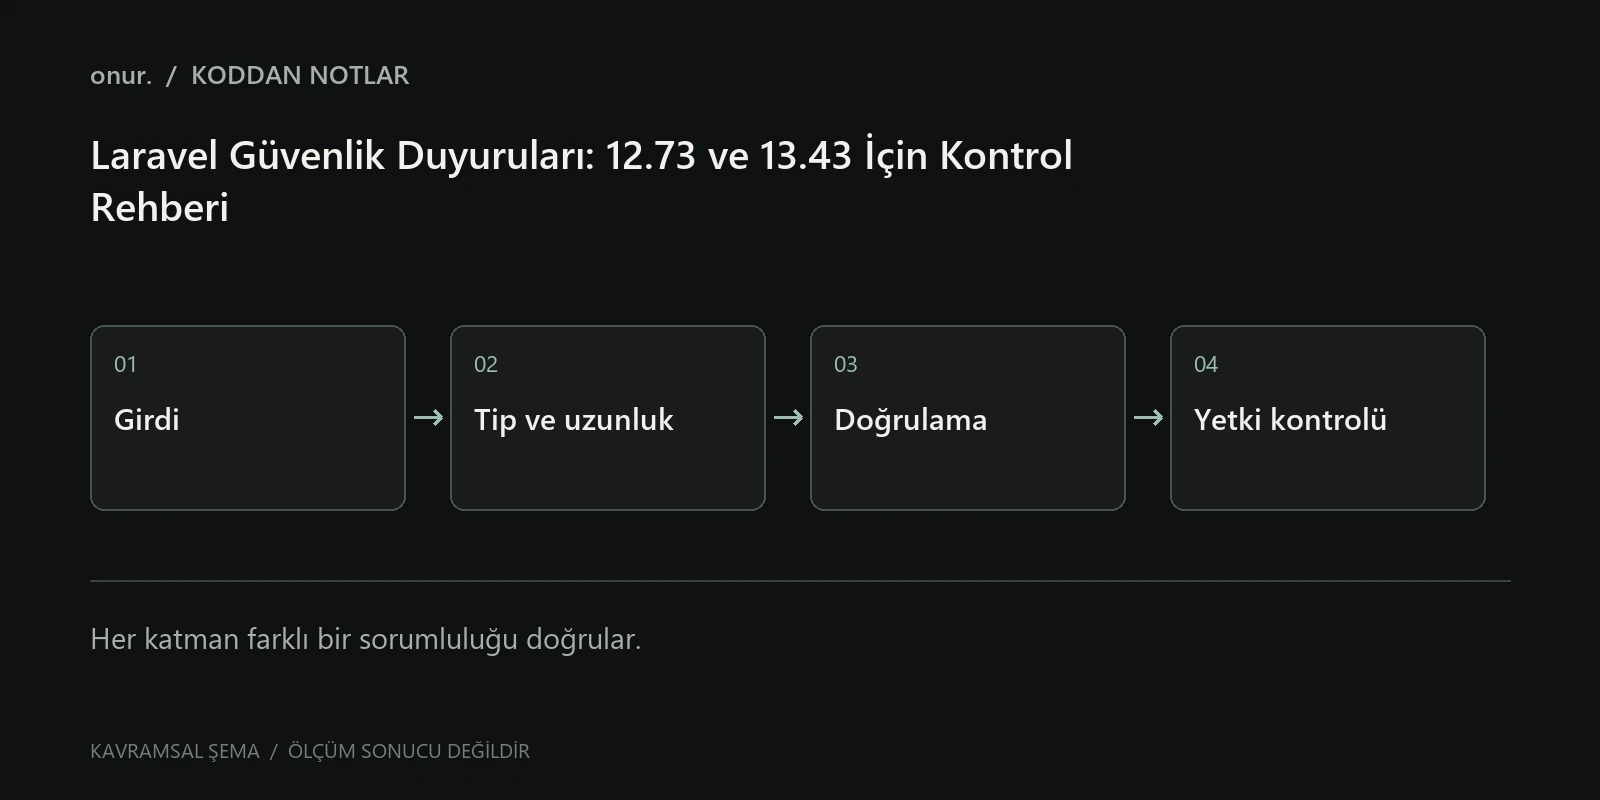
E-posta ve decimal kurallarında kaynak tüketimi
GHSA-cvfq-f547-rv2g, özellikle büyük ve ASCII dışı alan adları içeren e-posta girdilerinin pahalı Unicode/IDN işlemlerine yol açabildiğini açıklıyor. PHP intl uzantısı ve uygulamanın girdi sınırları maruziyeti etkiliyor. Laravel tarafındaki önlem, e-posta doğrulayıcısına geçmeden önce 254 baytı aşan adresleri reddetmek; duyuruda düzeltme sürümleri 12.72.0 ve 13.43.0 olarak belirtiliyor. E-posta doğrulama duyurusu.
GHSA-h84h-g58v-xg2h ise decimal kuralındaki düzenli ifadenin belirli uzun girdilerde gereksiz geri izleme yapmasıyla ilgili. Burada sorun yanlış fiyat hesaplanması değil, PHP çalışanlarının doğrulama sırasında meşgul tutulabilmesi. Duyuru 12.73.0 ve 13.43.0 yama sürümlerini listeliyor. Decimal doğrulama duyurusu.
Savunma katmanı olarak sınırları pahalı kontrollerden önce koyun:
$data = $request->validate([
    'email' => ['bail', 'required', 'string', 'max:254', 'email'],
    // Bu API para tutarını ondalık metin olarak kabul ediyor.
    'amount' => ['bail', 'required', 'string', 'max:32', 'decimal:2'],
]);
bail ilk başarısız kuraldan sonra o alanın sonraki kurallarını durdurur. Örnekte amount için özellikle metin sözleşmesi seçildi: max:32 bu bağlamda uzunluğu sınırlar. numeric ile birlikte kullanılan max ise sayısal büyüklüğü ifade edebilir; kuralları düşünmeden kopyalamayın. Ayrıca Laravel’in string uzunluğu kontrolünü, framework yamasındaki bayt kontrolünün birebir karşılığı saymayın. Bu önlemler paket güncellemesinin yerine geçmez.
JSON tipi, veritabanı karşılaştırmasını değiştirebilir
GHSA-wwq3-m3j5-wv66, MySQL/MariaDB üzerinde exists ve unique doğrulamasına sayı veya boolean taşındığında tür dönüşümünün beklenmeyen eşleşmeler üretebildiğini anlatıyor. Metin olarak saklanan davet kodu, yalnızca “veritabanında var mı?” kontrolüne bırakılmamalı. Duyuru PostgreSQL, SQLite ve metin form girdilerini aynı kapsamda değerlendirmiyor. Veritabanı doğrulama duyurusu.
$data = $request->validate([
    'invite_code' => [
        'bail',
        'required',
        'string',
        'max:100',
        'exists:invites,code',
    ],
]);
Buradaki metin ve uzunluk sınırı bir örnek sözleşmedir. Gerçek davet kodu biçiminize göre daha dar bir desen belirleyebilirsiniz. Davetin süresi, kullanılma durumu ve hangi hesaba ait olduğu yine ayrı iş kurallarıdır.
Benzer fakat farklı bir duyuru olan GHSA-ch34-gjmh-c4hp, fluent where() koşullarına geçirilen bazı değerlerin doğrudan metin yerine özel karşılaştırma ifadeleri olarak yorumlanmasıyla ilgili. Kullanıcının etkileyebildiği kapsam değerleri söz konusuysa closure tabanlı koşul ve bağımsız sahiplik kontrolü öneriliyor. Bu, doğrulama ile yetkilendirmenin neden ayrı katmanlar olduğunu hatırlatıyor. Kapsam koşulları duyurusu.
Dosya yüklemede aynı veriyi doğrulayın ve kullanın
GHSA-hxc4-wvjf-r59p, aynı alan adına sahip boş bir metin girdisinin yüklenen dosyayı Request::all() içinde gölgeleyebilmesini açıklıyor. Doğrulama boş değeri görürken uygulama daha sonra file() üzerinden gerçek dosyayı işleyebiliyor. Özellikle isteğe bağlı yüklemelerde tip ve boyut kontrolleri bu nedenle atlanabiliyor. Duyuru Laravel 13.x için 13.43.0 düzeltmesini veriyor. Dosya doğrulama duyurusu.
Güncellemeden sonra yalnızca normal bir JPEG yüklemeyi denemeyin. Boş alan, dosyasız istek, yanlış MIME türü ve sınırı aşan dosya senaryolarını da kendi test ortamınızda kontrol edin. Başarısız doğrulamadan sonra dosyanın hiçbir diske yazılmadığını doğrulamak, yalnızca 422 yanıtına bakmaktan daha değerlidir.
Model, Blade ve e-posta tarafını atlamayın
GHSA-6pxv-c29g-cc5h, $guarded kara listesi, korunan alanda set mutator ve güvenilmeyen verinin toplu atanması birlikte kullanıldığında alan adı normalizasyonunun korumayı aşabildiğini bildiriyor. Doğrulanmış ve açıkça seçilmiş alanları modele aktarmak, korunacak alanları tek tek tahmin etmekten daha anlaşılır bir veri sözleşmesi sağlar. Mass assignment duyurusu.
GHSA-9966-43cq-4mpr, sınıf tabanlı bileşene çözümlenen dinamik Blade bileşenindeki bağlı niteliklerle ilgili XSS koşulunu ele alıyor. Her Blade çıktısı veya her anonim bileşen aynı şekilde etkilenmiyor. Güncelleme sonrasında derlenmiş görünümlerin yenilenmesi de gerekiyor. Dinamik bileşen duyurusu.
GHSA-5xc4-gpwg-p8wq ise Markdown e-posta çıktısında güvenli kodlama etkin olsa bile önceden derlenmiş görünümün yanlış biçimi kullanabilmesini açıklıyor. İsim gibi kullanıcı denetimindeki bir değer, e-posta içinde istenmeyen bağlantı veya uzak görsele dönüşebiliyor. Üretimde görünüm önbelleği kullanan bir sistem için yalnızca geliştirme ortamındaki test yeterli değil. Markdown e-posta duyurusu.
Güncelleme planı: lock dosyası, test ve derlenmiş görünümler
İlk kontroller uygulamanın proje dizininde yapılabilir:
composer show laravel/framework
composer audit --locked
composer why-not laravel/framework 12.73.0
Son komut 12.x hattındaki bir proje için örnektir; 13.x kullanıyorsanız hedefi 13.43.0 olarak değiştirin. Çıktı, bağımlılık kısıtlarını anlamaya yarar. Üretimde bütün bağımlılıkları plansızca güncellemek için bir gerekçe değildir.
Güncellemeyi geliştirme veya hazırlık ortamında çözümleyin, lock dosyasındaki değişiklikleri inceleyin, uygulama testlerini çalıştırın ve doğruladığınız paketi dağıtın. Ardından uygulamanızın dağıtım akışına uygun biçimde derlenmiş görünümleri temizleyin veya yeniden oluşturun:
php artisan view:clear
# Dağıtımınız görünüm önbelleği kullanıyorsa:
php artisan view:cache
Bazı güvenlik duyurularındaki açıklama metni hâlâ “önerildi” veya “sürüme çıktığı doğrulanmadı” diyor. Bu yazıda ilgili değişiklikler ayrıca yayımlanmış sürüm notlarıyla karşılaştırıldı. Tek başına bir pull request’in kapanmasını, kullandığınız paketin yamalı olduğuna kanıt saymayın.
Bu komutlar rehber örnekleridir; yazı hazırlanırken okurun sunucusunda veya bu sitenin üretim bağımlılıklarında güncelleme yapılmadı. Uygulama tarafındaki temel ayrımı genişletmek için Laravel form doğrulama rehberini de okuyabilirsiniz. Framework yaması, açık veri sözleşmeleri ve doğru yetkilendirme birlikte çalıştığında anlam kazanır.
BİRLİKTE ÖĞRENELİM
Yorumlar
Henüz yorum yok. Düşünceni paylaşarak sohbeti başlatabilirsin.
Bir Yorum Bırak.
Katkılarını ve deneyimlerini duymak isterim. Yorumlar yayınlanmadan önce incelenir.