
GPGME Güvenlik Açığı: CVE-2026-129975 İçin Paket ve Uygulama Kontrolü
GPGME'deki kritik bellek güvenliği sorunu hangi uygulamaları ilgilendiriyor? Upstream 2.3.1 ile Debian'ın geri taşınmış yamalarını ayırarak paket sürümünü, uygulama bağımlılıklarını ve güncelleme sonrası kontrolleri ele alıyorum.
Bir sunucuda GnuPG'nin güncel olması, onunla çalışan bütün uygulamaların aynı güvenlik düzeyinde olduğu anlamına gelmiyor. Uygulama ile GnuPG arasında köprü kuran GPGME kütüphanesi de ayrı bir bağımlılık. 20 Kasım 2026'da açıklanan CVE-2026-129975, tam olarak bu katmanı kontrol etmeyi gerektiriyor.
GnuPG'nin resmî güvenlik duyurusu, özel hazırlanmış uzun bir kullanıcı kimliği içeren OpenPGP anahtarının bellek güvenliği sorununu tetikleyebildiğini belirtiyor. Proje sorunu kritik olarak değerlendiriyor ve GPGME 2.3.1'e geçilmesini öneriyor. Uygulamanız dağıtım paketi kullanıyorsa eşdeğer düzeltme daha düşük görünen bir sürüm numarasıyla da sağlanmış olabilir.
Sorun nerede, etkisi ne?
GPGME, programların şifreleme, imzalama ve imza doğrulama gibi GnuPG işlemlerini bir API üzerinden kullanmasını sağlar. Burada sorun, OpenPGP'nin matematiksel olarak kırılması değil; kütüphanenin gelen veriyi işlerken belleği yanlış yönetmesi.
Resmî açıklama bir double free, yani aynı bellek alanının ikinci kez serbest bırakılması sorununu anlatıyor. Bunun veri sızmasına yol açabildiği, uzaktan kod çalıştırma ihtimalinin de dışlanamadığı belirtiliyor. Duyuru olası etkiyi böyle tanımlarken her kuruluma karşı çalışan bir saldırı varmış gibi konuşmak doğru olmaz. Maruziyet, uygulamanın GPGME kullanmasına ve saldırganın hazırladığı verinin ilgili işleme ulaşmasına bağlı.
Örneğin dışarıdan gelen imzalı dosyaları işleyen bir servis için yalnızca web formunun doğrulamasına bakmak yetmez. Dosyayı daha sonra açan kuyruk çalışanı da incelenmeli. Bu örnek bir envanter yaklaşımıdır; bütün dosya yükleme servislerinin bu açıktan etkilendiği anlamına gelmez.
Hangi sürümün düzeltilmiş olduğunu nasıl anlarsınız?
Upstream duyuru GPGME 2.3.0 öncesini etkilenmiş olarak tanımlıyor; 2.3.0'ın halka yayımlanmadığını da açıklıyor. Bu nedenle upstream için uygulanabilir hedef 2.3.1. Windows'ta düzeltilmiş kütüphaneyi içeren Gpg4win 5.1.2 de aynı duyuruda yer alıyor.
Debian DSA-6646-1, Debian 13 Trixie için düzeltmeyi 1.24.2-3+deb13u1 kaynak paketi sürümünde bildiriyor. Debian güvenlik takip kaydı ise Debian 12 Bookworm için 1.18.0-3+deb12u1 sürümünü düzeltilmiş olarak gösteriyor. Bunlar upstream 2.3.1 numarasından küçük olsa da dağıtımın geri taşıdığı güvenlik yamasını içeriyor.
Bir sürüm karşılaştırma ekranında yalnızca ilk üç rakama bakmak bu yüzden yanıltıcı olabilir. İşletim sistemi sürümü, paketin hangi depodan geldiği ve güvenlik duyurusundaki tam paket sürümü birlikte okunmalı.
Debian üzerinde ilk kontrol
Aşağıdaki örnek Debian 13 Trixie ve dağıtımın libgpgme11t64 paketi içindir. Komutlar paket bilgisi okumak ve güncelleme planını görmek içindir; üçüncü satırdaki -s işlemi simüle eder:
dpkg-query -W libgpgme11t64
apt-cache policy libgpgme11t64
apt-get -s install --only-upgrade libgpgme11t64
dpkg-query kurulu paket sürümünü, apt-cache policy ise kurulu sürüm ile depo adayını gösterir. Paket listeleri eskiyse önce kendi bakım akışınızda yenileyin. Simülasyon çıktısında beklenmeyen kaldırma veya bağımlılık değişiklikleri varsa doğrudan devam etmeyin. Bu seçeneklerin anlamı dpkg-query belgesinde ve APT kullanım kılavuzunda açıklanıyor.
Paket bulunamadı mesajı, makinenin kesinlikle etkilenmediğini kanıtlamaz. Uygulama bir container, kendi kurulum dizini veya statik derlenmiş ikili içinde farklı bir kopya taşıyor olabilir. Paket yöneticisinin görebildiği bağımlılıklarla uygulamanın gerçekten yüklediği bağımlılıkları ayrı düşünmek gerekir.
Güncelleme hangi noktada tamamlanmış sayılır?
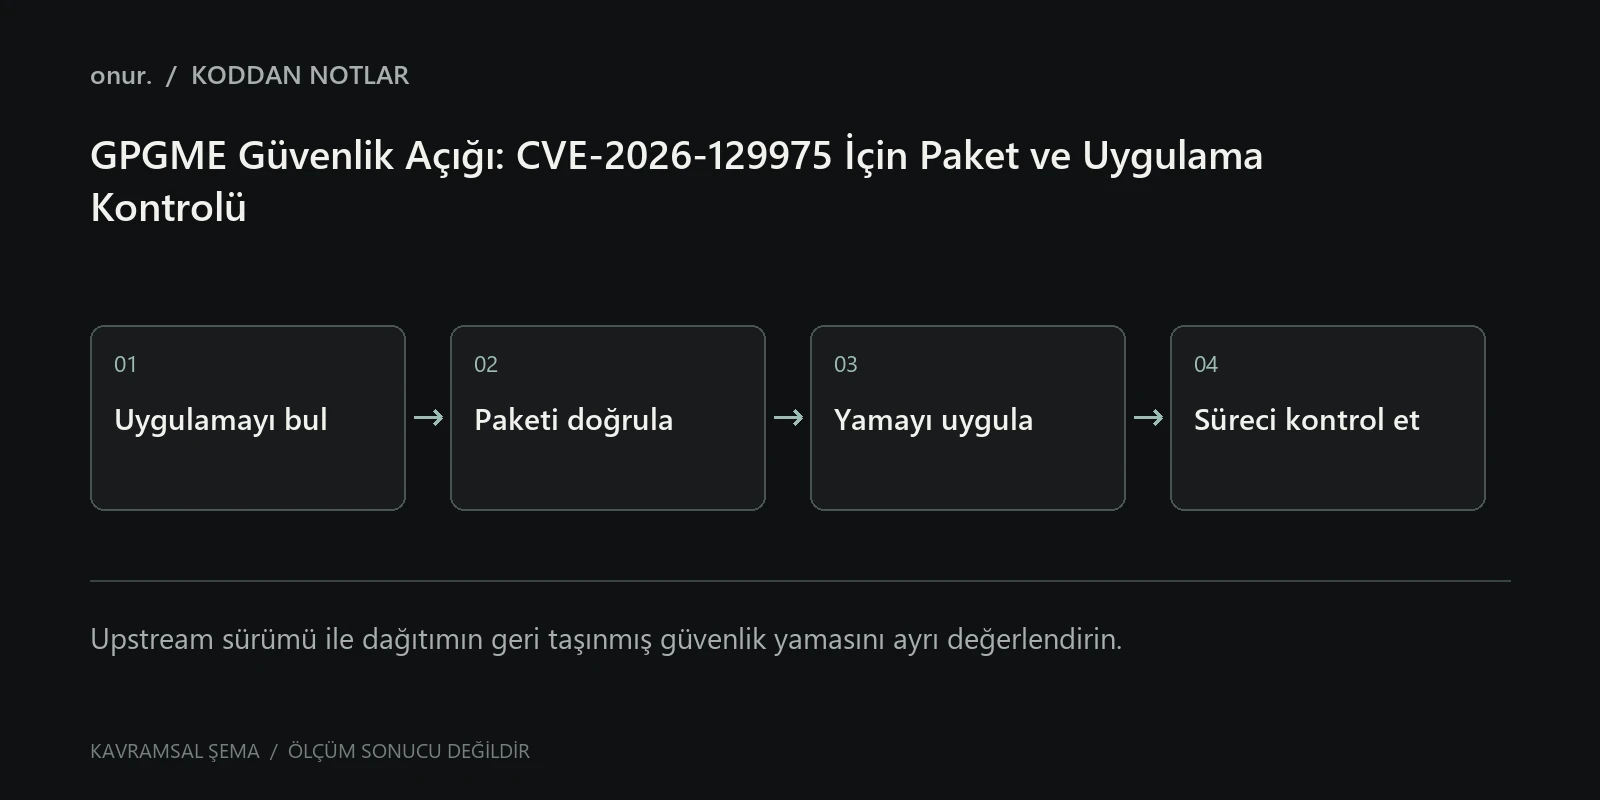
Benim önerdiğim bakım sırası, önce GPGME kullanan uygulamaları ve dağıtım biçimlerini listelemek; ardından uygun yamayı test ortamına almak. Dağıtım paketi kullanan servis ile kendi kütüphanesini taşıyan masaüstü uygulamasını aynı komutla güncelleyemezsiniz. Upstream, statik bağlantılı ikililerin düzeltilmiş GPGME ile yeniden derlenmesini özellikle hatırlatıyor.
Dağıtımdan sonra uygulamayı veya ilgili çalışanı bakım planınıza göre yeniden başlatın. Normal, size ait bir anahtarla imzalama ve doğrulama akışını deneyin; bozuk bir dosyanın güvenli biçimde reddedildiğini kontrol edin. Saldırı örneğini üretim sisteminde çalıştırmak bu kontrolün parçası olmamalı.
Kayıt altına alınacak sonuç basit: hangi uygulama, hangi paket kaynağı, hangi düzeltilmiş sürüm ve hangi yeniden başlatma zamanı? “GnuPG güncel” cümlesinden çok daha işe yarayan bir bakım kanıtı elde etmiş olursunuz.
BİRLİKTE ÖĞRENELİM
Yorumlar
Henüz yorum yok. Düşünceni paylaşarak sohbeti başlatabilirsin.
Bir Yorum Bırak.
Katkılarını ve deneyimlerini duymak isterim. Yorumlar yayınlanmadan önce incelenir.