
Ruby Güvenlik Yamaları: Doğru Çalışma Zamanını Nasıl Kontrol Edersiniz?
Ruby’nin metin ve düzenli ifade işlemlerindeki yeni güvenlik sorunları, framework güncellemesinden daha fazlasını gerektiriyor. Etkilenen sürümleri, WAF korumasının kapsamını ve servislerin gerçekten hangi Ruby ile çalıştığını ele alıyorum.
Ruby uygulamasının bağımlılıklarını güncellemek ile Ruby yorumlayıcısını güncellemek aynı işlem değil. Kasım 2026 güvenlik duyuruları, özellikle framework güncel olduğu için çalışma zamanını gözden kaçıran ekiplerin kontrol etmesi gereken bir durumu gösteriyor.
Ruby’nin resmî açıklamasının geçmiş kaydı ilk yayını 19 Kasım 2026, 00.00 UTC olarak belirtiyor; sayfanın adresinde ve üst bilgisinde 18 Kasım tarihi bulunuyor. Cloudflare ise 20 Kasım’da bu sorunların bir bölümüne yönelik WAF korumasını açıkladı. Burada temel karar değişmiyor: uygulamayı gerçekten çalıştıran Ruby sürümünü bulup desteklenen düzeltmeye geçmek gerekiyor.
Hangi sürümler için işlem gerekiyor?
Ruby güvenlik duyurusu, düzenli ifade ve metin işleme alanında yedi bellek güvenliği sorununu topluyor. Bazı sorunlar için kod çalıştırmaya ulaşan örnekler bulunduğu belirtiliyor. Etkilenen ve düzeltilen hatlar şöyle:
- 3.3.13 ve önceki 3.3 sürümleri için düzeltme: 3.3.14.
- 3.4.0–3.4.12 aralığı için düzeltme: 3.4.13.
- 4.0.0–4.0.9 aralığı için düzeltme: 4.0.10.
3.2 ve daha eski hatların destek dışı olması ayrıca değerlendirilmeli. Bu sürümlerde resmî proje yaması beklemek yerine desteklenen bir hatta geçiş planı gerekiyor. Dağıtımınız geri taşınmış bir yama sağlıyorsa onun güvenlik kaydını da inceleyin; yalnızca upstream numarasına bakarak karar vermeyin.
Metin dönüştürme neden güvenlik konusu oluyor?
GHSA-34m4-m9fh-gqp5 kaydı, bazı tek baytlı karakter kodlamalarında harf dönüştürme sırasında oluşabilen heap taşmasını açıklıyor. Kodlama ve çağrı yolu önemli; bunu “her metin işlemi uzaktan kod çalıştırır” diye okumak yanlış olur.
Cloudflare’in ruby2shell incelemesi, belirli Rack/Rails ve Sinatra istek işleme yollarının kimlik doğrulamasından önce bu tür dönüşümlere ulaşabildiğini anlatıyor. Sağlayıcı yazısında CVE-2026-132825 adı kullanılıyor; incelenen Ruby GitHub kaydında ise CVE alanı henüz atanmış görünmüyordu. Teknik referans olarak yukarıdaki GHSA kaydı bu nedenle daha doğrudan bir başlangıç.
Sorunun pratik önemi şu: riskli işleme yalnızca kendi yazdığınız controller içinde ulaşılmayabilir. İsteği hazırlayan ara katmanları ve uygulama sunucusunu da envantere katmalısınız.
Gerçekte hangi Ruby çalışıyor?
Aşağıdaki komutlar bir Linux proje ortamında başlangıç kontrolü içindir:
command -v ruby
ruby -v
bundle exec ruby -v
Son komut Bundler kullanılan projenin dizininde anlamlıdır. Terminaldeki sonuç, systemd servisi veya container içindeki süreçle aynı olmak zorunda değil. Servis başka kullanıcıyla, farklı bir PATH ile veya ayrı bir imajdan çalışıyor olabilir.
Örneğin yönetim makinenizde güncel Ruby kurulu olduğu hâlde üretimdeki container eski imajdan açılabilir. Böyle bir durumda host paketini güncellemek uygulamayı düzeltmez. İmajı güncel çalışma zamanı üzerinde yeniden üretmek ve gerçekten o imajın dağıtıldığını doğrulamak gerekir. Tersi de geçerlidir: uygulama imajının yenilenmesi, sunucudaki başka Ruby servislerini otomatik güncellemez.
Güncelleme sonrasında neyi test etmeli?
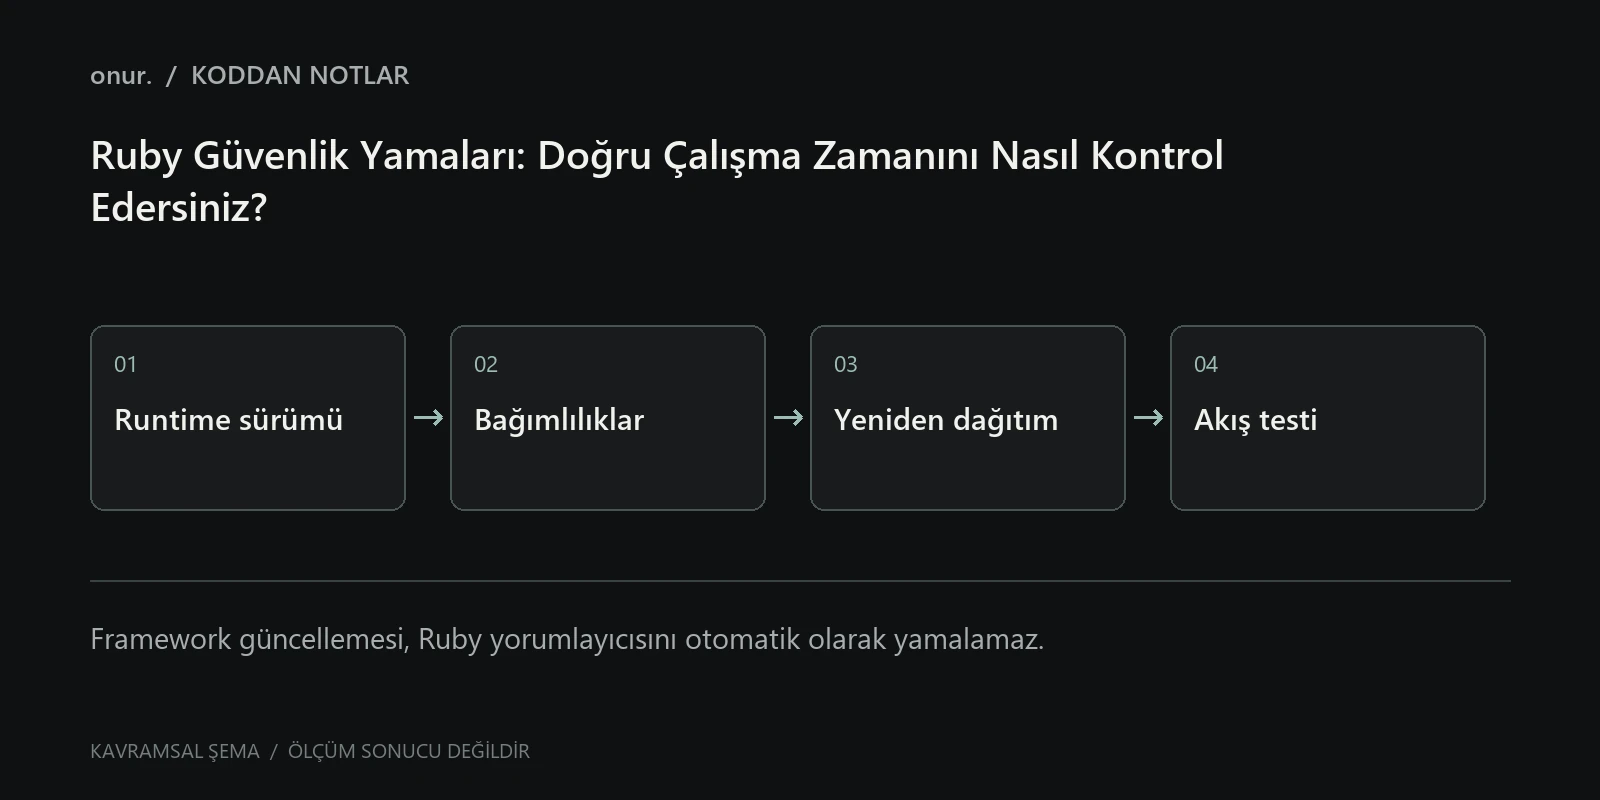
Önce küçük bir çalışma zamanı envanteri çıkarın: web uygulaması, kuyruk çalışanı, zamanlanmış işler ve yönetim araçları. Her satırın paket kaynağını ve çalışan sürümünü ayrı kaydedin. Ardından test ortamında bağımlılık kurulumu, uygulama açılışı ve kritik akışları deneyin.
Metin işleyen uygulamalarda Türkçe karakterler, dosya adları, farklı kodlamadan gelen CSV verileri ve arama girdileri iyi regresyon örnekleridir. Buradaki amaç saldırı yükü üretmek değil, güvenli güncellemenin normal kullanıcı verisini bozmadığını görmek. Eski süreçlerin açık kalmadığını da kontrol edin; yalnızca diskteki dosyanın yenilenmesi bakımın bittiği anlamına gelmez.
Cloudflare ücretsiz ve ücretli kurallarda koruma sunduğunu açıklıyor; ücretli tarafta ilgili yönetilen kural kümesinin uygulanması da gerekiyor. WAF, görünen HTTP trafiğine yardımcı bir katmandır. İç servis çağrıları veya doğrudan origin erişimi için yorumlayıcı yamasının yerine geçmez.
Bakım kaydını “güncelledik” cümlesiyle kapatmak yerine, hangi servislerin hangi Ruby sürümüyle yeniden başladığını ve hangi iş akışlarının geçtiğini yazın. Sonraki güvenlik duyurusunda en çok zaman kazandıran bilgi bu olacaktır.
BİRLİKTE ÖĞRENELİM
Yorumlar
Henüz yorum yok. Düşünceni paylaşarak sohbeti başlatabilirsin.
Bir Yorum Bırak.
Katkılarını ve deneyimlerini duymak isterim. Yorumlar yayınlanmadan önce incelenir.