
GitHub Güvenlik Duyurusu İzinleri: Herkese Admin Vermeden Görev Dağıtmak
GitHub’ın genel kullanıma açtığı güvenlik duyurusu izinleri, rapor inceleme ve yayınlama sorumluluklarını ayırmayı kolaylaştırıyor. Plan koşullarını, miras alınan yetkileri ve küçük bir ekip için uygulanabilir rol tasarımını anlatıyorum.
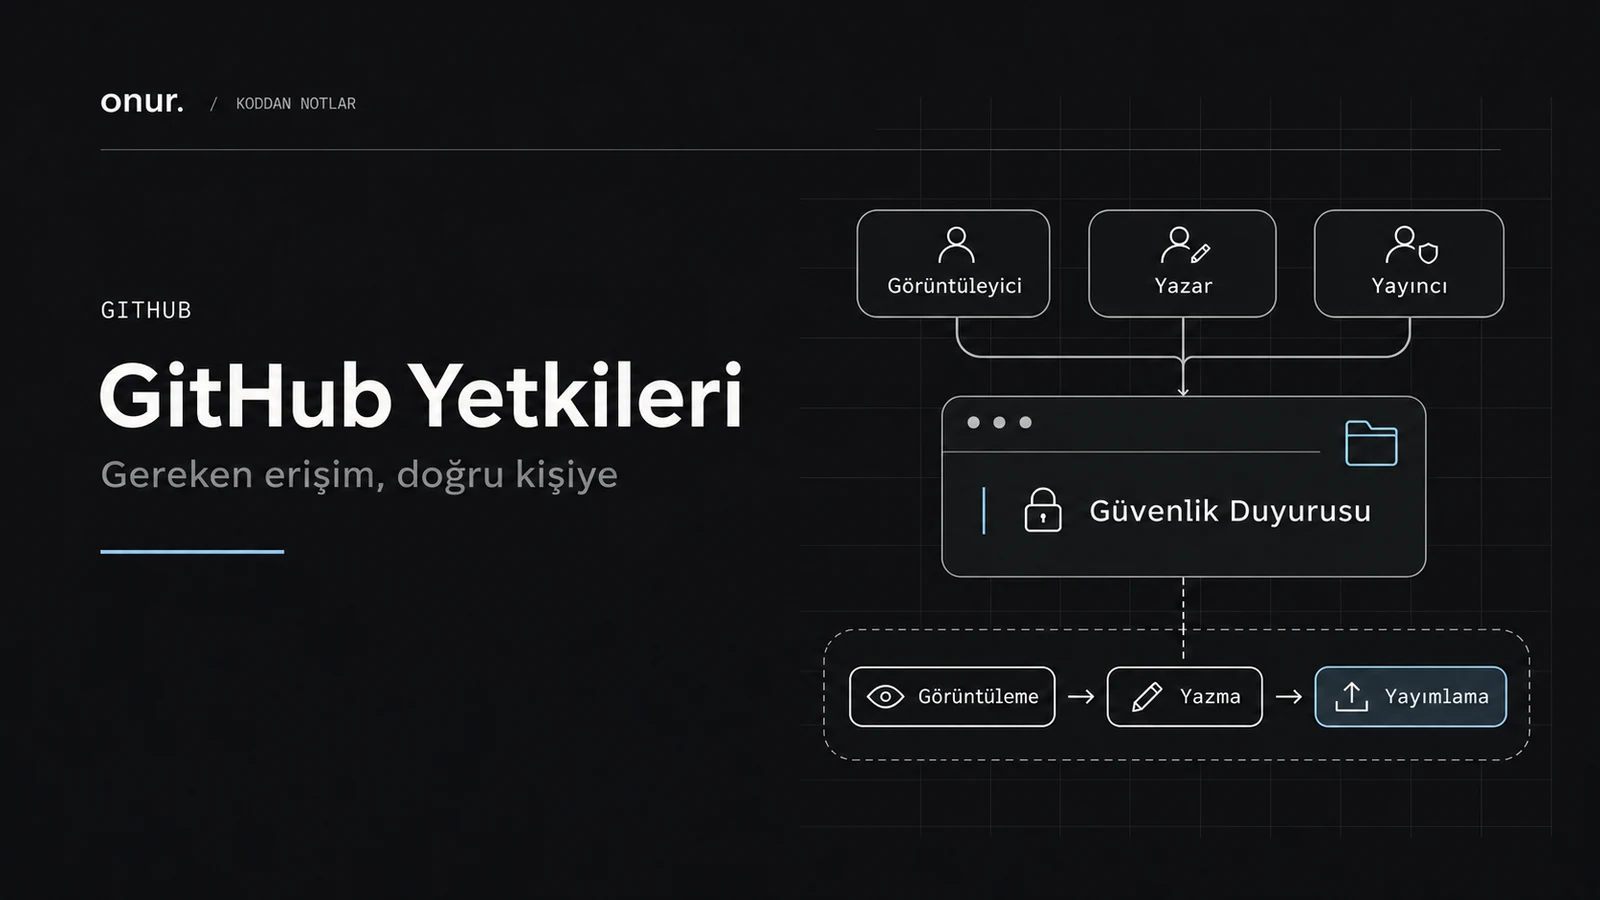
Bir güvenlik raporunu incelemesi gereken kişiye tüm repository’nin yönetimini vermek zorunda kalmak, küçük ekiplerde bile gereksiz bir yetki genişlemesi yaratabiliyor. GitHub’ın 20 Kasım 2026’da genel kullanıma açtığı güvenlik duyurusu izinleri bu ayrımı daha iyi kurmayı amaçlıyor.
Değişiklik, özel repository rollerini destekleyen planlarda geçerli. Her kişisel hesapta veya her ücretsiz organizasyonda aynı rol düzenleyicisinin bulunduğunu varsaymayın. Önce organizasyonunuzun planını ve özel rol desteğini kontrol edin.
Dört ayrı sorumluluk artık ayrılabiliyor
GitHub’ın duyurusunda güvenlik duyurularını görüntüleme; oluşturma, düzenleme ve yönetme; özel bildirimleri kabul edip kapatma veya yeniden açma; yayımlama ve CVE isteme ayrı izinler olarak açıklanıyor. Bazı izinler diğer görüntüleme veya yönetme izinlerini ön koşul olarak istiyor.
Geçici özel düzeltme dalını birleştirme işlemi için repository admin veya security manager yetkisi hâlâ gerekli. Gizli yorum yazma da yönetme iznine ek olarak yazma erişimi gerektiriyor. Dolayısıyla yeni seçenekleri “güvenlik ekranındaki her işlem artık bağımsız” diye yorumlamamak gerekiyor.
Buradaki kazanım, güvenlik işi yapan herkesi doğrudan geniş bir yönetici rolüne taşımadan görev dağıtabilmek. İzin ekranını doldurmadan önce ekibin gerçek iş akışını yazmak bu yüzden daha yararlı.
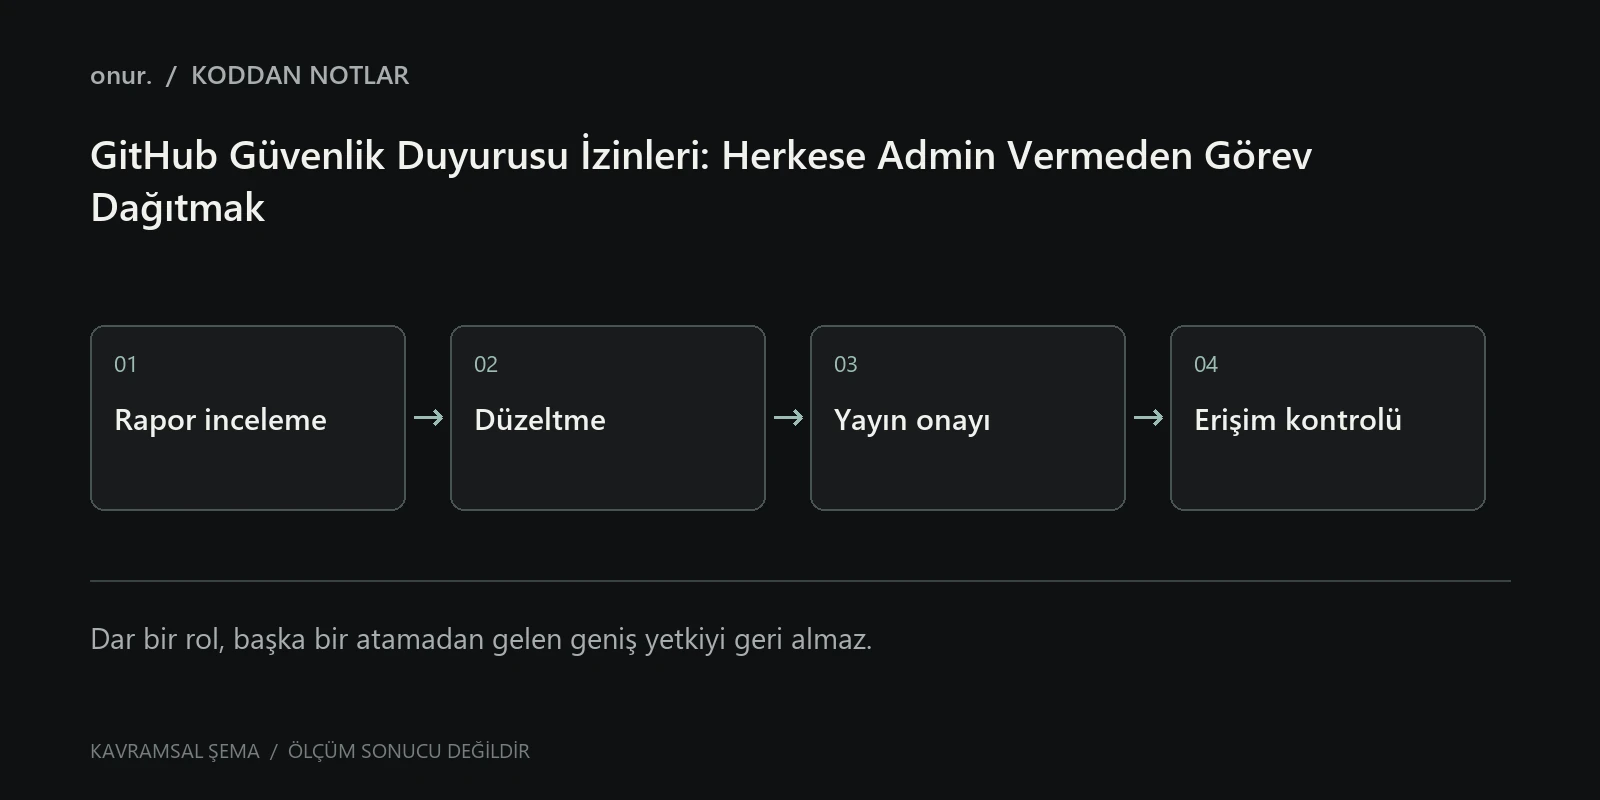
Küçük bir ekipte nasıl tasarlanabilir?
Aşağıdaki isimler GitHub’ın hazır rolleri değil, uygulanabilecek bir görev paylaşımı önerisi:
- İlk inceleme: Raporu okuyup etkisini değerlendirir; kamuya açıklama yapmaz.
- Düzeltme sorumlusu: Teknik ayrıntıları ve düzeltme çalışmasını yönetir.
- Yayın sorumlusu: Düzeltme, duyuru metni ve açıklama zamanını kontrol ederek yayınlar.
Aynı kişi birden fazla görevi üstlenebilir. Ama rol tasarımının ekipteki kişi sayısından bağımsız olması, ileride dışarıdan katkı aldığınızda da işe yarar. Bir araştırmacıyı yalnızca tek olay üzerinde çalıştıracaksanız, sürekli organizasyon yetkisi vermek yerine olayın ihtiyaç duyduğu erişimi değerlendirin.
Örneğin bildirimdeki hassas veriyi okuyabilmek ile hazır düzeltmeyi ana dala birleştirebilmek iki farklı sorumluluktur. İzin testini de bu ayrımla yapın: “Sayfayı açabiliyor mu?” sorusunun yanına “Yapmaması gereken işlemi yapabiliyor mu?” sorusunu ekleyin.
Özel rol, mevcut geniş yetkiyi geri almaz
GitHub’ın özel repository rolleri dokümanı, izinlerin miras ve diğer atamalarla birlikte değerlendirilmesini açıklıyor. Dar bir rol atamak, başka bir takım veya organizasyon görevi üzerinden gelen geniş yetkiyi otomatik olarak kaldırmaz.
Bu durum günlük yönetimde kolay kaçırılır. Kişiye “inceleyici” rolü verirsiniz ama o kişi başka bir takım üzerinden zaten yönetici olabilir. Sonuçta rolünüz doğru görünür; gerçek erişim yine geniş kalır. Erişimi kullanıcı, takım ve organizasyon düzeyinde birlikte inceleyin.
Uygulamadan önce kabul ölçütü yazın
Aşağıdaki liste bir API isteği veya GitHub yapılandırma dosyası değildir. Test ortamında kullanabileceğiniz örnek kabul kontrolüdür:
İlk inceleme:
  Raporu okuyabilir.
  Duyuruyu yayımlayamaz.
  Repository ayarlarını değiştiremez.

Yayın sorumlusu:
  Gerekli ön koşul izinlerine sahiptir.
  Yayın öncesi ikinci kişi kontrolünü tamamlar.

Görev sonu:
  Geçici erişimler yeniden değerlendirilir.
Testi gerçek müşteri açığı üzerinden başlatmak yerine, hassas bilgi içermeyen bir deneme repository’sinde yapın. Mevcut bir yöneticinin erişimini azaltmadan önce yedek bir yönetim yolunun bulunduğunu kontrol etmek de iyi bir uygulama. Böylece en az yetki hedefi, ekibin müdahale kabiliyetini yanlışlıkla kesmez.
GitHub’daki otomatik risk değerlendirmesi hangi konuların inceleneceğini belirlemeye yardımcı olabilir. Bu yeni izinler ise incelemeyi kimin, hangi sınırlar içinde yapacağını düzenler. Tarama sonucu ile erişim politikası aynı sorunu çözmez; ikisini birlikte tasarlamak gerekir.
Bu değişikliğin değerini yeni bir kutucuğun açılmasında değil, güvenlik raporunu ele alan iş akışınızın daha açık ve denetlenebilir hâle gelmesinde arayın.
BİRLİKTE ÖĞRENELİM
Yorumlar
Henüz yorum yok. Düşünceni paylaşarak sohbeti başlatabilirsin.
Bir Yorum Bırak.
Katkılarını ve deneyimlerini duymak isterim. Yorumlar yayınlanmadan önce incelenir.