
GitHub Enterprise Server 3.23 RC: Üretimden Önce Neleri Test Etmeli?
GitHub Enterprise Server 3.23 sürüm adayı; yerel yapay zekâ ile sır tarama, OAuth token akışları ve altyapı seçenekleri getiriyor. Üretime uygun olmayan RC’nin sınırlarını ve izole bir değerlendirme ortamında yapılacak testleri inceliyorum.
GitHub Enterprise Server 3.23’ün sürüm adayı, kurumsal GitHub kurulumları için önemli değişiklikler getiriyor. Ancak bu duyurudaki ilk karar “hangi özelliği açalım?” değil, nerede test edelim? olmalı.
3.23.0-rc.1, sürüm notlarında 19 Kasım 2026 tarihli; GitHub’ın duyuru yazısı 20 Kasım’da yayımlandı. RC, genel kullanıma hazır kararlı sürüm demek değil. GitHub bu sürümü test amacıyla sunuyor; üretim sistemlerinin bu sürüme yükseltilmemesini, RC’den kararlı sürüme veya hotpatch’e geçiş beklenmemesini ve kararlı sürümdeki bütün güvenlik düzeltmelerinin henüz bulunmadığını açıkça belirtiyor.
Güvenlik taramasında yerel yapay zekâ
3.23 duyurusu, yapılandırılmamış sırların yapay zekâ yardımıyla tespitini öne çıkarıyor. Belirli bir servis anahtarı biçimine uymayan, serbest metin içindeki hassas bilgiler bu yaklaşımın hedefi. Özellik GitHub Secret Protection kapsamında ve public preview durumunda.
GitHub, işlemenin yerelde CPU üzerinde yapıldığını; GPU veya dışarıdaki bir LLM’e bağlantı gerektirmediğini belirtiyor. Bu ifade önemli bir mimari koşulu açıklıyor, fakat “sıfır kaynak tüketimi” veya “yanlış alarm yok” anlamına gelmiyor.
Ben bu özelliği denerken önce sahte verilerle hazırlanmış bir repository kullanırım. Gerçek parolayı test verisi yapmak yerine açıkça geçersiz örnekler, açıklama metinleri ve yanlış pozitif üretmesini beklediğim içerikler eklerim. Ardından taramanın süresini, kuyruk davranışını ve inceleme yükünü ölçerim. Fayda, bulunan alarm sayısıyla birlikte o alarmları işlemenin maliyetinde de görünür.
OAuth entegrasyonları için hazırlık
Resmî sürüm notlarında OAuth erişim token’larının sekiz saatlik ömür ve yenileme akışıyla kullanılmasına ilişkin değişiklikler yer alıyor. Mevcut uygulamaların katılımı ve yeni uygulamaların varsayılan davranışı farklı; çevrimdışı kullanım için offline_access kapsamı da değerlendirilmesi gereken noktalardan biri.
Bu tür bir değişiklikte ana sayfanın açılması yeterli test değildir. Gece çalışan senkronizasyon, uzun süren dağıtım ve kullanıcı ertesi gün geri geldiğinde devam eden oturum ayrı senaryolardır. Token süresi dolduğunda uygulamanın ne yaptığına bakın: tekrar yetki istemesi mi gerekiyor, yeniliyor mu, yoksa sessizce başarısız mı oluyor?
Özellikle aynı token’ı birden fazla çalışanın kullandığı sistemlerde eşzamanlı yenileme davranışını test edin. Bir işlem yenileme yaparken diğerinin eski kimlik bilgisini kullanması, rastgele görünen hatalar üretebilir. Bu, yeni sürüm için benim önerdiğim bir uygulama testi; GitHub’ın her entegrasyon için garanti ettiği davranış olarak okunmamalı.
Dependabot ve altyapı değişiklikleri
Sürüm notları Dependabot sürüm güncellemeleri için üç günlük bekleme davranışını ve küme mimarisinde Redis ile MySQL kaynaklarını ayırmaya yönelik seçenekleri de içeriyor. Sürüm güncellemesini güvenlik güncellemesiyle aynı kavram saymayın; bir bağımlılığın yeni sürümünü geciktiren ayarın bütün güvenlik yamalarını da beklettiğini varsaymak doğru değil.
Kurumsal kurulumlarda özellik listesinden daha değerli çıktı, mevcut bağımlılık haritasıdır: Actions runner’ları, yedekleme aracı, LDAP/SAML bağlantısı, webhook alıcıları, Git istemcileri ve otomasyon token’ları. Hangi bileşenin hangi sürümle sınandığını kaydetmeden “yükseltmeye hazırız” demek zor.
İzole deneme için kısa plan
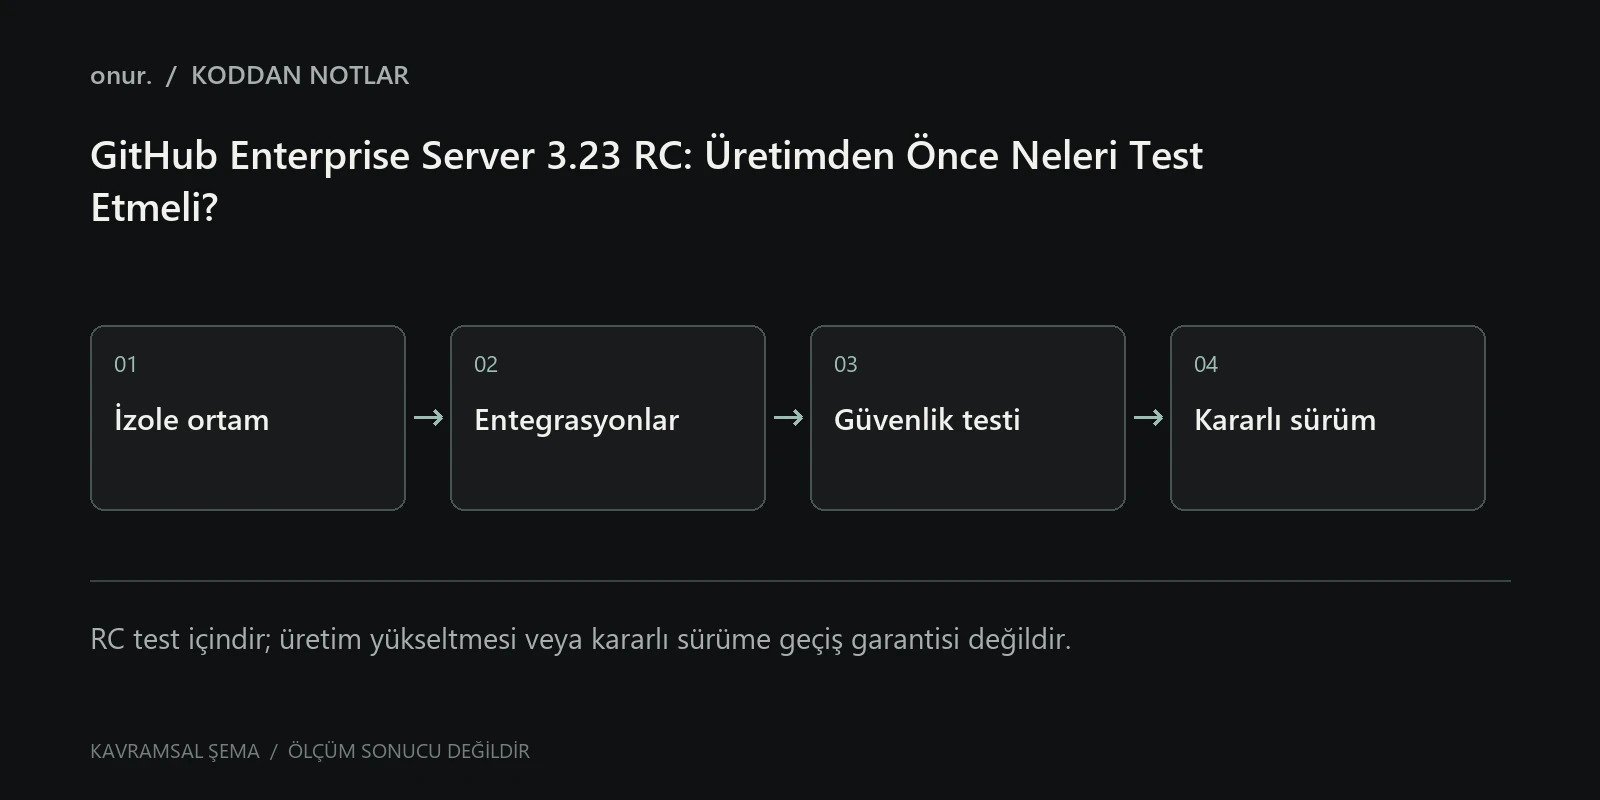
Üretimden ayrılmış bir değerlendirme ortamı kurun. Gerçek sırları taşımayın; ağ ve e-posta çıkışlarını kontrol edin. Test kapsamını da yazılı hâle getirin:
Git işlemleri: clone, fetch, push ve pull request
Kimlik: giriş, çıkış, süresi dolan token ve yenileme
Otomasyon: webhook, runner ve zamanlanmış entegrasyon
Güvenlik: tarama kuyruğu ve yanlış pozitif incelemesi
Operasyon: kaynak kullanımı ve test yedeğinin geri dönüşü
Bu listeyi doldurmak RC’yi üretime uygun hâle getirmez. Ama kararlı sürüm çıktığında hangi entegrasyonları tekrar doğrulamanız gerektiğini netleştirir. Webhook doğrulama rehberindeki gibi, bağlantı çalışıyor görünse bile imza ve tekrar işleme kontrollerini ayrıca sınamak gerekir.
3.23 şu aşamada bir üretim yükseltme çağrısından çok, kontrollü hazırlık fırsatı. Kararlı sürüm yayımlandığında sürüm notlarını ve güvenlik düzeltmelerini yeniden okuyarak karar verin.
BİRLİKTE ÖĞRENELİM
Yorumlar
Henüz yorum yok. Düşünceni paylaşarak sohbeti başlatabilirsin.
Bir Yorum Bırak.
Katkılarını ve deneyimlerini duymak isterim. Yorumlar yayınlanmadan önce incelenir.