
OpenAI Kullanım Politikası Güncellendi: Uygulamanızda Neleri Kontrol Etmeli?
20 Kasım’da yürürlüğe giren OpenAI kullanım politikası, model çıktısının üründe nasıl kullanıldığını tekrar değerlendirmeyi gerektiriyor. İnsan incelemesi, erişim aracılığı ve eğitim amaçlı kullanım sınırlarını somut ürün akışları üzerinden ele alıyorum.
OpenAI’nin 21 Ekim’de duyurduğu kullanım politikası güncellemesi 20 Kasım 2026’da yürürlüğe girdi. API ile ürün geliştirenler için bu, sadece hukuk sayfasındaki tarihin değişmesi değil; model çıktısının üründe hangi eyleme dönüştüğünü tekrar kontrol etme zamanı.
Her yapay zekâ uygulamasının yeniden izin başvurusu yapması gerektiği sonucu çıkmıyor. Normal bir ürün özelliğine model entegre etmek ile başkalarına doğrudan model erişimi sağlayan aracı bir hizmet kurmak aynı kullanım biçimi değil. Güncellemeyi kendi ürününüzün veri ve karar akışı üzerinden okumak gerekiyor.
Önce hangi tarihin ne anlama geldiğini ayıralım
OpenAI’nin duyurusu, değişiklikleri 21 Ekim’de açıkladı; güncel kullanım politikası yürürlük tarihi olarak 20 Kasım’ı gösteriyor. Bu nedenle burada yeni bir model veya API sürümü değil, hizmetin kullanım koşullarındaki yürürlüğe girmiş bir değişiklikten söz ediyoruz.
Uygulamanız başka bir sağlayıcı veya platform üzerinden erişiyorsa yalnızca doğrudan API hesabınızı incelemek yeterli olmayabilir. Erişim zincirindeki tarafları ve hangi sözleşmenin uygulandığını belirlemek gerekir. Bu yazı teknik ürün incelemesi içindir; özel sözleşmenizin kapsamını onun kendi koşullarıyla değerlendirin.
İnsan incelemesi hangi aşamada bulunuyor?
Güncel politika, hakları veya önemli hizmetlere erişimi maddi olarak etkileyen yüksek etkili alanlarda insan incelemesi olmadan gerçekleştirilen eylemleri ele alıyor. Önceki politika sürümünde de yüksek riskli kararlar için insan incelemesi vardı. Dolayısıyla insan denetimi bütünüyle yeni eklenmiş bir ilke gibi sunulmamalı; metnin eylem akışına nasıl uygulandığına bakılmalı.
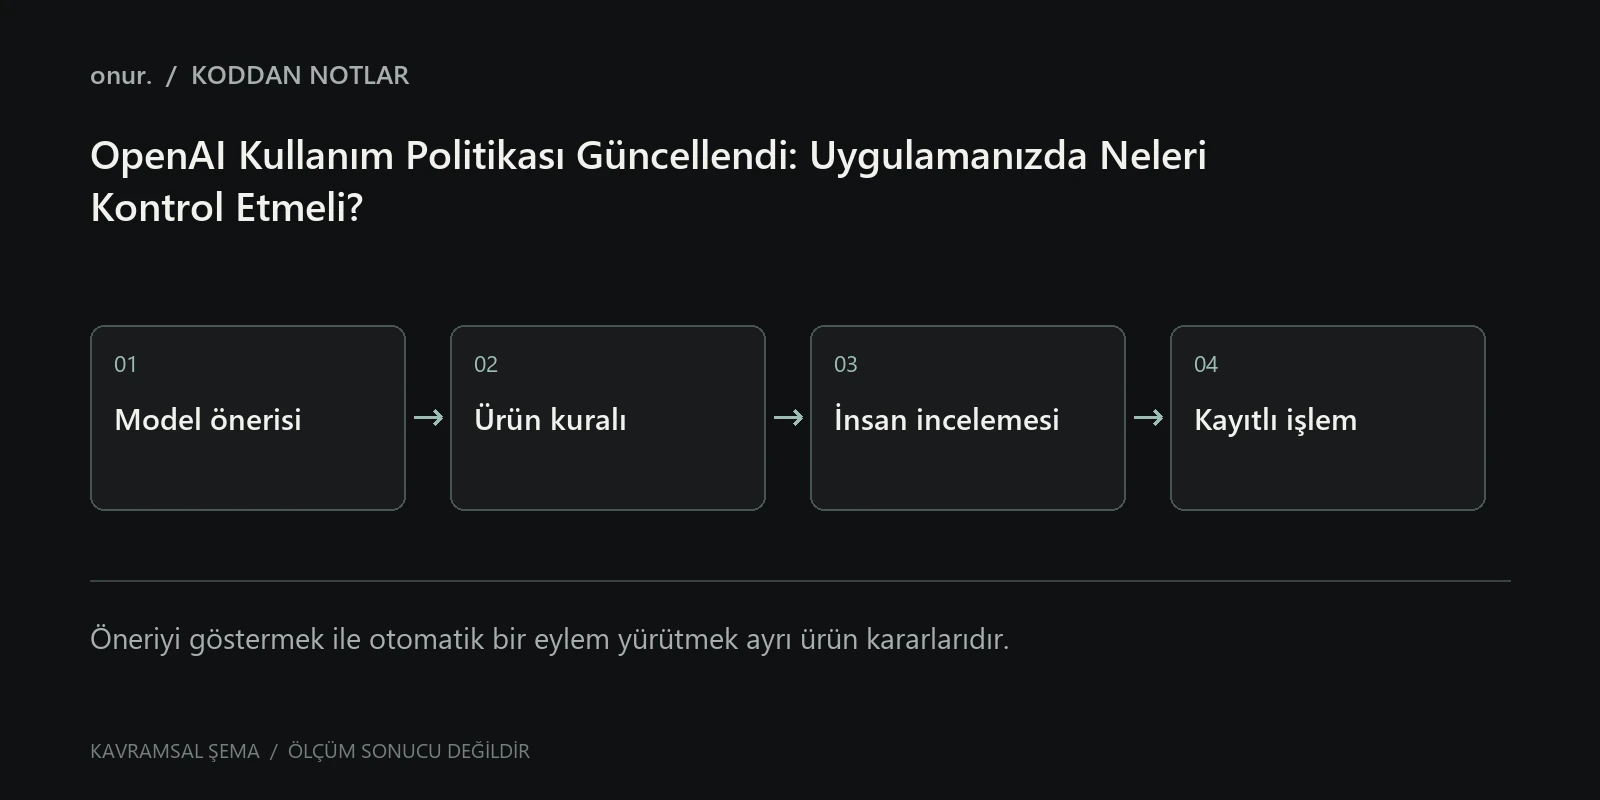
Bir model yalnızca belgeyi özetliyorsa bir akışınız vardır. Aynı özet üzerinden başvuruyu reddediyor, kişinin erişimini kesiyor veya sonucu otomatik yürürlüğe koyuyorsa başka bir akışınız vardır. Arayüzde “yapay zekâ önerisidir” yazması, arka plandaki otomatik işlemi kendiliğinden insan incelemesine dönüştürmez.
Ürün içinde denetlenebilir bir sınır kurmak
Ben böyle bir incelemeye ekran metninden önce işlem haritasıyla başlarım. Model ne üretiyor, bu çıktı hangi fonksiyona gidiyor, o fonksiyon neyi değiştirebiliyor? Her ok için yetki ve onay koşulunu yazmak, belirsiz bir “insan kontrol ediyor” açıklamasından daha kullanışlıdır.
Örneğin öneri ile uygulama adımını ayrı tutan kavramsal bir durum modeli şöyle olabilir:
{
  "state": "pending_review",
  "model_suggestion": "İncelenecek öneri",
  "reviewer_id": null,
  "approved_action": null,
  "executed_at": null
}
Bu bir OpenAI API alan listesi değil, uygulamanız için örnek kayıt tasarımı. Gerçek uygulamada yetkilendirme, kayıt bütünlüğü ve işlemi gerçekleştiren servis ayrı kontrol ister. Sadece reviewer_id alanını doldurmak yeterli bir denetim kanıtı değildir; kimin neyi görerek onayladığını ve sonradan hangi işlemin gerçekleştiğini ilişkilendirmek gerekir.
Eğitim verisi ve erişim aracılığı
Güncel politika, alternatif modellerin geliştirilmesinde kullanılacak eğitim verileri ve değerlendirme/ödül süreçleri için getirilen sınırları da açıklıyor. Bunu bütün yazılım geliştirme, araştırma veya değerlendirme çalışmalarının yasaklandığı şeklinde genişletmeyin. İşin amacı, çıktının sonraki kullanımı ve varsa özel sözleşme istisnaları önemli.
Ayrıca başkalarına doğrudan model erişimi sunan bazı aracı hizmetler için ön inceleme ve onay koşulu bulunuyor. Bir müşteri destek uygulamasına özetleme özelliği eklemek ile modeli tekrar sunan bir erişim katmanı işletmek arasındaki farkı korumak gerekiyor. Duyuruda hesap verebilirlik ve güvenlik uygulamalarının erişim zinciri boyunca sürdürülmesi vurgulanıyor.
Geliştirici için somut kontrol listesi
Önce ürününüzdeki bütün model çağrılarını çıkarın. Yalnızca son kullanıcı sohbetini değil, arka planda çalışan sınıflandırıcıları ve zamanlanmış işleri de listeleyin. Sonra her çağrı için çıktının sadece görüntülenip görüntülenmediğini veya gerçek bir işlem başlatıp başlatmadığını işaretleyin.
İkinci adımda reddedilen, belirsiz ve eksik model yanıtlarının davranışını test edin. Hata oluştuğunda sistem otomatik olarak daha geniş yetkili bir yola geçmemeli. Üçüncü adımda saklanan verileri gözden geçirin: operasyon kaydı tutarken gereksiz kişisel veriyi çoğaltmamak da tasarımın parçası.
Son olarak bu kontrolü tek seferlik belge olarak bırakmayın. Yeni araç yetkisi eklendiğinde, model değiştiğinde veya çıktının kullanıldığı karar değiştiğinde tekrar değerlendirin. Yapılandırılmış çıktı doğrulaması teknik bir temel sağlar; ürünün hangi eylemlere izin verdiği ise ayrı bir sorumluluktur.
BİRLİKTE ÖĞRENELİM
Yorumlar
Henüz yorum yok. Düşünceni paylaşarak sohbeti başlatabilirsin.
Bir Yorum Bırak.
Katkılarını ve deneyimlerini duymak isterim. Yorumlar yayınlanmadan önce incelenir.